> For the complete documentation index, see [llms.txt](https://docs.dispel.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.dispel.com/documentation/documentation-de/los-gehts/about-dispel.md).
# Über Dispel
Was die Dispel Zero Trust Engine ist, warum der Zugriff so funktioniert, wie er funktioniert, und wie eine Verbindung ein Gerät innerhalb eines OT-Netzwerks erreicht.
Dispel bietet Sicherheit, die industrielle Abläufe beschleunigt.
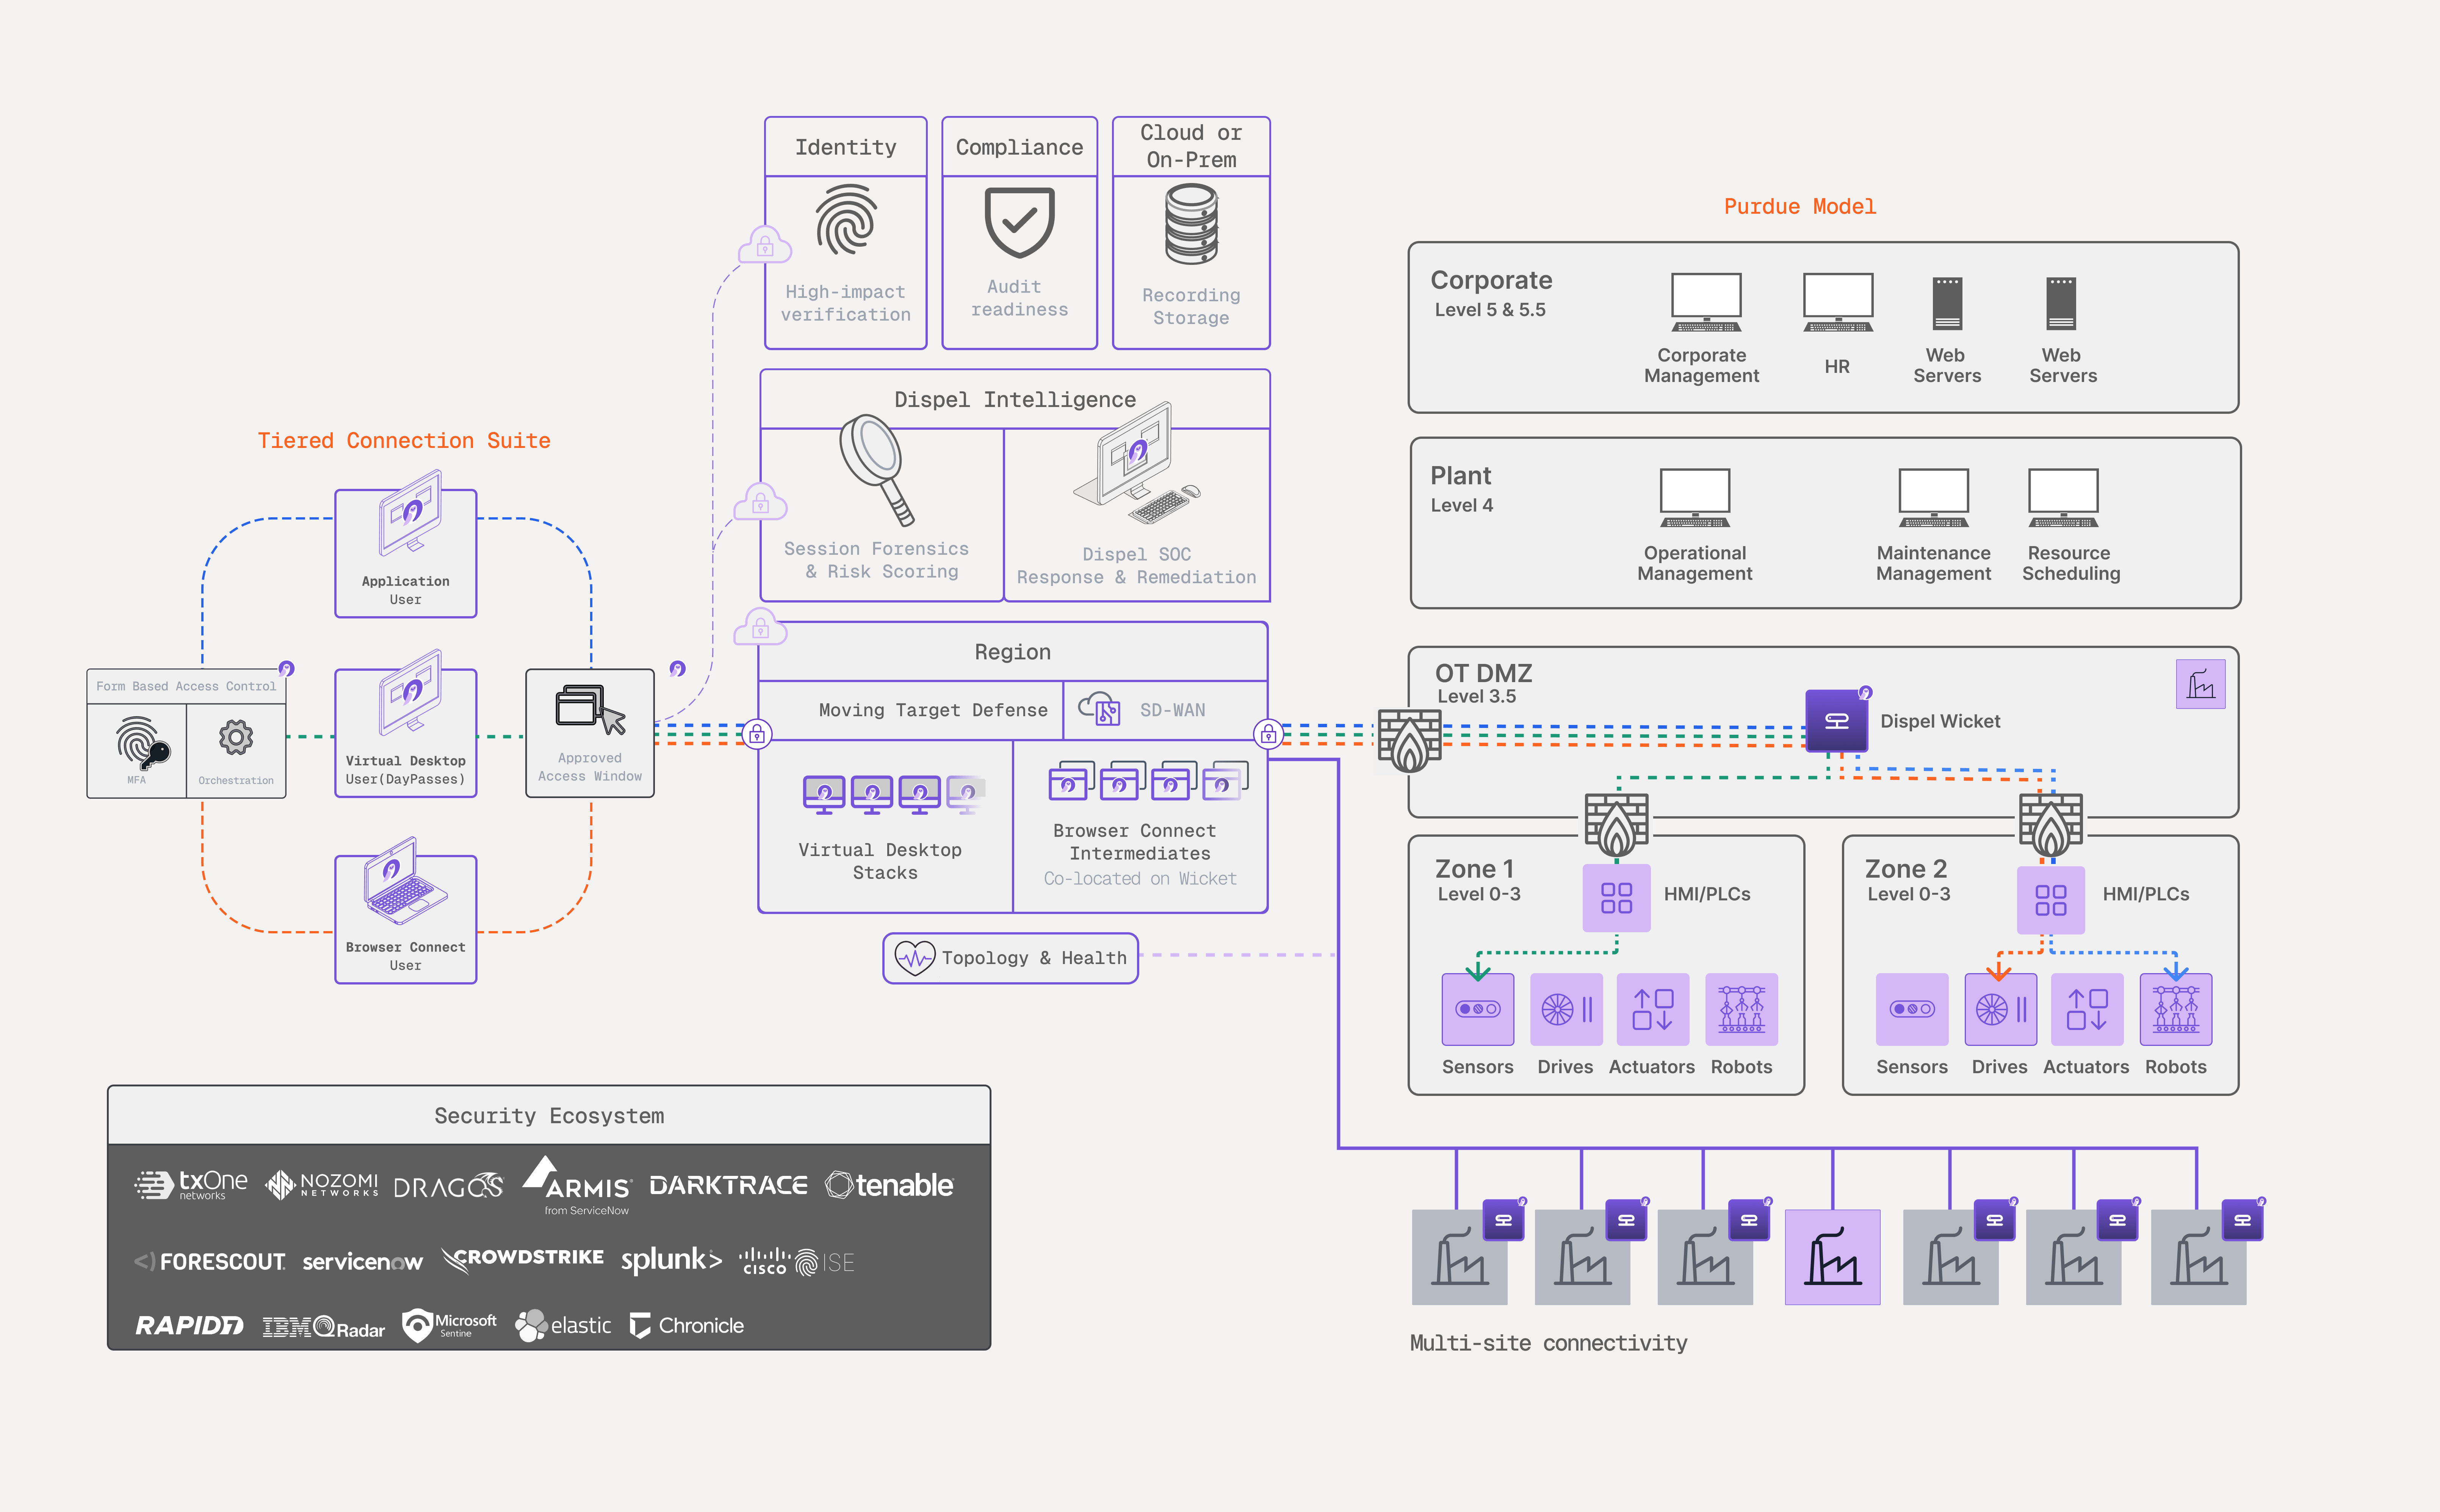
Die **Dispel Zero Trust Engine** stellt Menschen, Systeme und Betriebsdaten in komplexen OT-Umgebungen sicher miteinander in Verbindung. Es ersetzt die statischen VPNs, Jump-Server und nicht verwalteten Lieferantenpfade, auf die sich Industrieanlagen verlassen haben: Betreiber, OEMs, Auftragnehmer und Ingenieure erreichen die Systeme, die sie benötigen, über eine vermittelte Verbindung, die auf ein Zeitfenster beschränkt und aufgezeichnet wird, ohne dass ein dauerhafter Pfad ins OT-Netzwerk offen bleibt.
Diese Seite behandelt, woraus die Plattform besteht und wie eine Verbindung ein Gerät erreicht. Das in dieser Dokumentation verwendete Vokabular finden Sie unter [Wichtige Begriffe](/documentation/documentation-de/los-gehts/key-terminology.md).
## Warum der Zugriff so funktioniert
Jedes OT-Sicherheitsprogramm dient drei Gruppen, die Unterschiedliches wollen. Die Sicherheit will die strengsten Kontrollen. Der Betrieb muss die Produktion am Laufen halten. Die Compliance muss nachweisen, dass die Kontrollen funktionieren.
Wenn die Werkzeuge allen dreien nicht dienen, umgehen die Leute sie. Ein Anbieter bittet einen Werksbetreiber um gemeinsam genutzte Zugangsdaten, weil die Anmeldung zu schwierig ist. Ein Ingenieur wird ausgesperrt, weil das Unternehmens-SSO das lokale Verzeichnis nicht erreicht. Ein Auftragnehmer umgeht den genehmigten Weg, weil das Onboarding vier Tage dauert. Das Programm sieht auf dem Papier solide aus, während darunter ein Dutzend private Tunnel laufen.
Dispel ist so aufgebaut, dass der sichere Weg auch der schnellste ist. Vieles von dem, was der Rest dieser Dokumentation beschreibt, folgt aus diesem Ziel — warum der Zugriff nur für ein Zeitfenster gewährt wird statt dauerhaft offen zu bleiben, warum Anbieter sich selbst an Bord nehmen können, warum der Netzwerkpfad zwischen Sitzungen neu aufgebaut wird.
## Die Plattform
Benutzer verbinden sich über eine **Region** , die die Sitzung vermittelt und sie an ein **Wicket** am Standort weitergibt. Das Wicket sitzt an der Grenze der OT-DMZ und reicht hinunter in die Zellen, in denen die Geräte stehen, sodass eine Verbindung das Gerät erreicht, ohne dass sich der Rechner des Benutzers jemals dem OT-Netzwerk anschließt.
| Teil der Plattform | Was es tut | Wo es dokumentiert ist |
| --------------------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Gestaffelte Verbindungs-Suite** | Passt die Zugriffsmethode an die Aufgabe an: clientloses Browser Connect für schnelle Anbietersitzungen, ein isolierter Virtual Desktop für Ingenieurarbeiten und die Dispel Application für ältere und proprietäre Tools. | [Verbindungsmethoden](/documentation/documentation-de/mit-ihren-systemen-verbinden/connection-methods.md) |
| **Zugriffsfenster** | Gewähren Sie den Zugang zu einer Anlage für einen festgelegten Zeitraum und einen ausgewählten Satz von Benutzern oder Gruppen, per Genehmigung oder auf Anfrage. | [Zugriffsfenster](/documentation/documentation-de/mit-ihren-systemen-verbinden/access-windows.md) |
| **Dispel Intelligence** | Bewertet und protokolliert, was innerhalb einer Sitzung geschieht — Identität, Gerät und Verhalten — von der Anmeldung bis zur Trennung. | [Sitzungsforensik](/documentation/documentation-de/uberwachen-and-untersuchen/risk-factor-analysis.md), [UEBA](/documentation/documentation-de/uberwachen-and-untersuchen/user-and-entity-behavior-analytics.md) |
| **Dispel Compliance** | Bewertet die Live-Konfiguration der Plattform anhand von Framework-Baselines und erstellt die Nachweise während des Betriebs. | [Compliance](/documentation/documentation-de/absichern-and-steuern/overview.md) |
| **Dispel Identity** | Stellt fest, wer sich verbindet, bevor der Zugriff beginnt, statt sich allein auf die Anmeldedaten zu verlassen. | [Dispel Identity](/documentation/documentation-de/absichern-and-steuern/dispel-identity.md) |
| **Topologie** | Eine Live-Ansicht aller Regionen, Anlagen, Wickets und Geräte, mit Pfadgesundheit. | [Topologie](/documentation/documentation-de/uberwachen-and-untersuchen/topology.md) |
Die Plattform ist mit bestehenden OT-Systemen über alle mehr als 65.000 TCP/IP-Protokolle interoperabel, einschließlich SSH, RDP und VNC. Proprietäre Umgebungen wie Rockwell FactoryTalk, Siemens TIA Portal und Mitsubishi GX Works erfordern einen Übersetzer. Sitzungs- und Anlagenrisikosignale tauschen sich mit den OT-Sicherheitstools aus, die Sie bereits einsetzen — darunter Nozomi Networks, Dragos, Armis, Forescout und TXOne Networks. Siehe [Integrationen](/documentation/documentation-de/integrieren-and-administrieren/integrations.md).
## Wie Ihre Umgebung organisiert ist
Ihre Organisation ist in Ebenen verschachtelt, und dieselbe Hierarchie strukturiert Rollen und Berechtigungen.
| Ebene | Was es ist |
| --------------- | -------------------------------------------------------------------------------------------------------------------------------------------- |
| **Region** | Ein von Dispel gehostetes Remote-Access-Netzwerk für einen geografischen Bereich, getrennt von jeder anderen Region gehalten. |
| **Einrichtung** | Ein Standort innerhalb einer Region — ein Werk, eine Umspannstation oder ein Netzsegment — zusammen mit den Geräten, die Sie dort erreichen. |
| **Wicket** | Das Hardware- oder Software-Appliance am Standort, das eine Anlage mit ihrer Region verbindet. |
| **Endgerät** | Das OT-Asset, an dem Sie arbeiten und das von innerhalb seiner Anlage aus erreicht wird. |
Wie eine Bereitstellung aufgebaut ist und was jede Komponente tut, siehe [Bereitstellungsinfrastruktur](/documentation/documentation-de/ihre-umgebung-aufbauen/infrastructure/deployment-infrastructure.md).
## Wie eine Verbindung ein Gerät erreicht
1. **Anmelden** bei [app.dispel.com](https://app.dispel.com). Hier fordern Sie Zugriff an, starten Verbindungen und — falls Sie die Organisation verwalten — verwalten Sie sie.
2. **Ein Zugriffsfenster aufrechterhalten.** Einen [Zugriffsfenster](/documentation/documentation-de/mit-ihren-systemen-verbinden/access-windows.md) umfasst eine Anlage, einen Zeitraum und einen Satz von Benutzern oder Gruppen. Ohne eines für die Anlage erreicht keine Verbindungsmethode dort ein Gerät.
3. **Eine Verbindungsmethode starten.** Reservieren Sie einen [Virtual Desktop](/documentation/documentation-de/mit-ihren-systemen-verbinden/connection-methods/virtual-desktops.md), öffnen Sie eine [Browser Connect](/documentation/documentation-de/mit-ihren-systemen-verbinden/connection-methods/browser-connect.md) Sitzung oder verbinden Sie sich über die [Dispel-Anwendung](/documentation/documentation-de/mit-ihren-systemen-verbinden/connection-methods/dispel-application.md). Jede leitet Sie durch die Region.
4. **Das Gerät erreichen.** Der Datenverkehr wird von der Region über das Wicket zum Gerät weitergeleitet. Welche Geräte Sie über welche Ports und Protokolle erreichen, ergibt sich aus [Zugriffsregeln (ACLs)](/documentation/documentation-de/ihre-umgebung-aufbauen/infrastructure/device-management/device-access-acls.md).
5. **Der Zugriff endet mit dem Fenster.** Wenn das Zugriffsfenster geschlossen wird, gewährt es keinen Zugriff mehr auf diese Anlage, unabhängig von der verwendeten Verbindungsmethode. Ein Virtual Desktop wird zusätzlich zerstört, sobald Sie damit fertig sind.
## Was Dispel bereitstellt und was Sie registrieren
Das Netzwerk, auf dem eine Region läuft, wird von der Infrastruktur von Dispel im Rahmen Ihrer Bereitstellung aufgebaut. Ein Organisationsadministrator kann später in der App eine Region hinzufügen, indem er sie benennt und einen Hosting-Standort auswählt; sie wird in einem Erstellungszustand angezeigt, bis das Netzwerk bereit ist. Alles innerhalb einer Region — Anlagen, Wickets, Geräte und Benutzer — registriert und verwaltet Ihr Team.
## Nächste Schritte
* [Erste Schritte mit Dispel](/documentation/documentation-de/los-gehts/getting-started-with-dispel.md) — richten Sie Ihre Organisation ein und stellen Sie die erste Verbindung her.
* [Wichtige Begriffe](/documentation/documentation-de/los-gehts/key-terminology.md) — Definitionen der Begriffe auf dieser Seite.
* [Zugriffsfenster](/documentation/documentation-de/mit-ihren-systemen-verbinden/access-windows.md) — zeitlich begrenzten Zugriff gewähren und anfordern.
* [Verbindungsmethoden](/documentation/documentation-de/mit-ihren-systemen-verbinden/connection-methods.md) — wählen Sie zwischen Virtual Desktops, Browser Connect und der Dispel Application.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.dispel.com/documentation/documentation-de/los-gehts/about-dispel.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.