> For the complete documentation index, see [llms.txt](https://docs.dispel.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.dispel.com/documentation/documentation-es/comenzar/about-dispel.md).
# Acerca de Dispel
Qué es Dispel Zero Trust Engine, por qué el acceso funciona como lo hace y cómo una conexión llega a un dispositivo dentro de una red OT.
Dispel ofrece una seguridad que hace que las operaciones industriales funcionen más rápido.
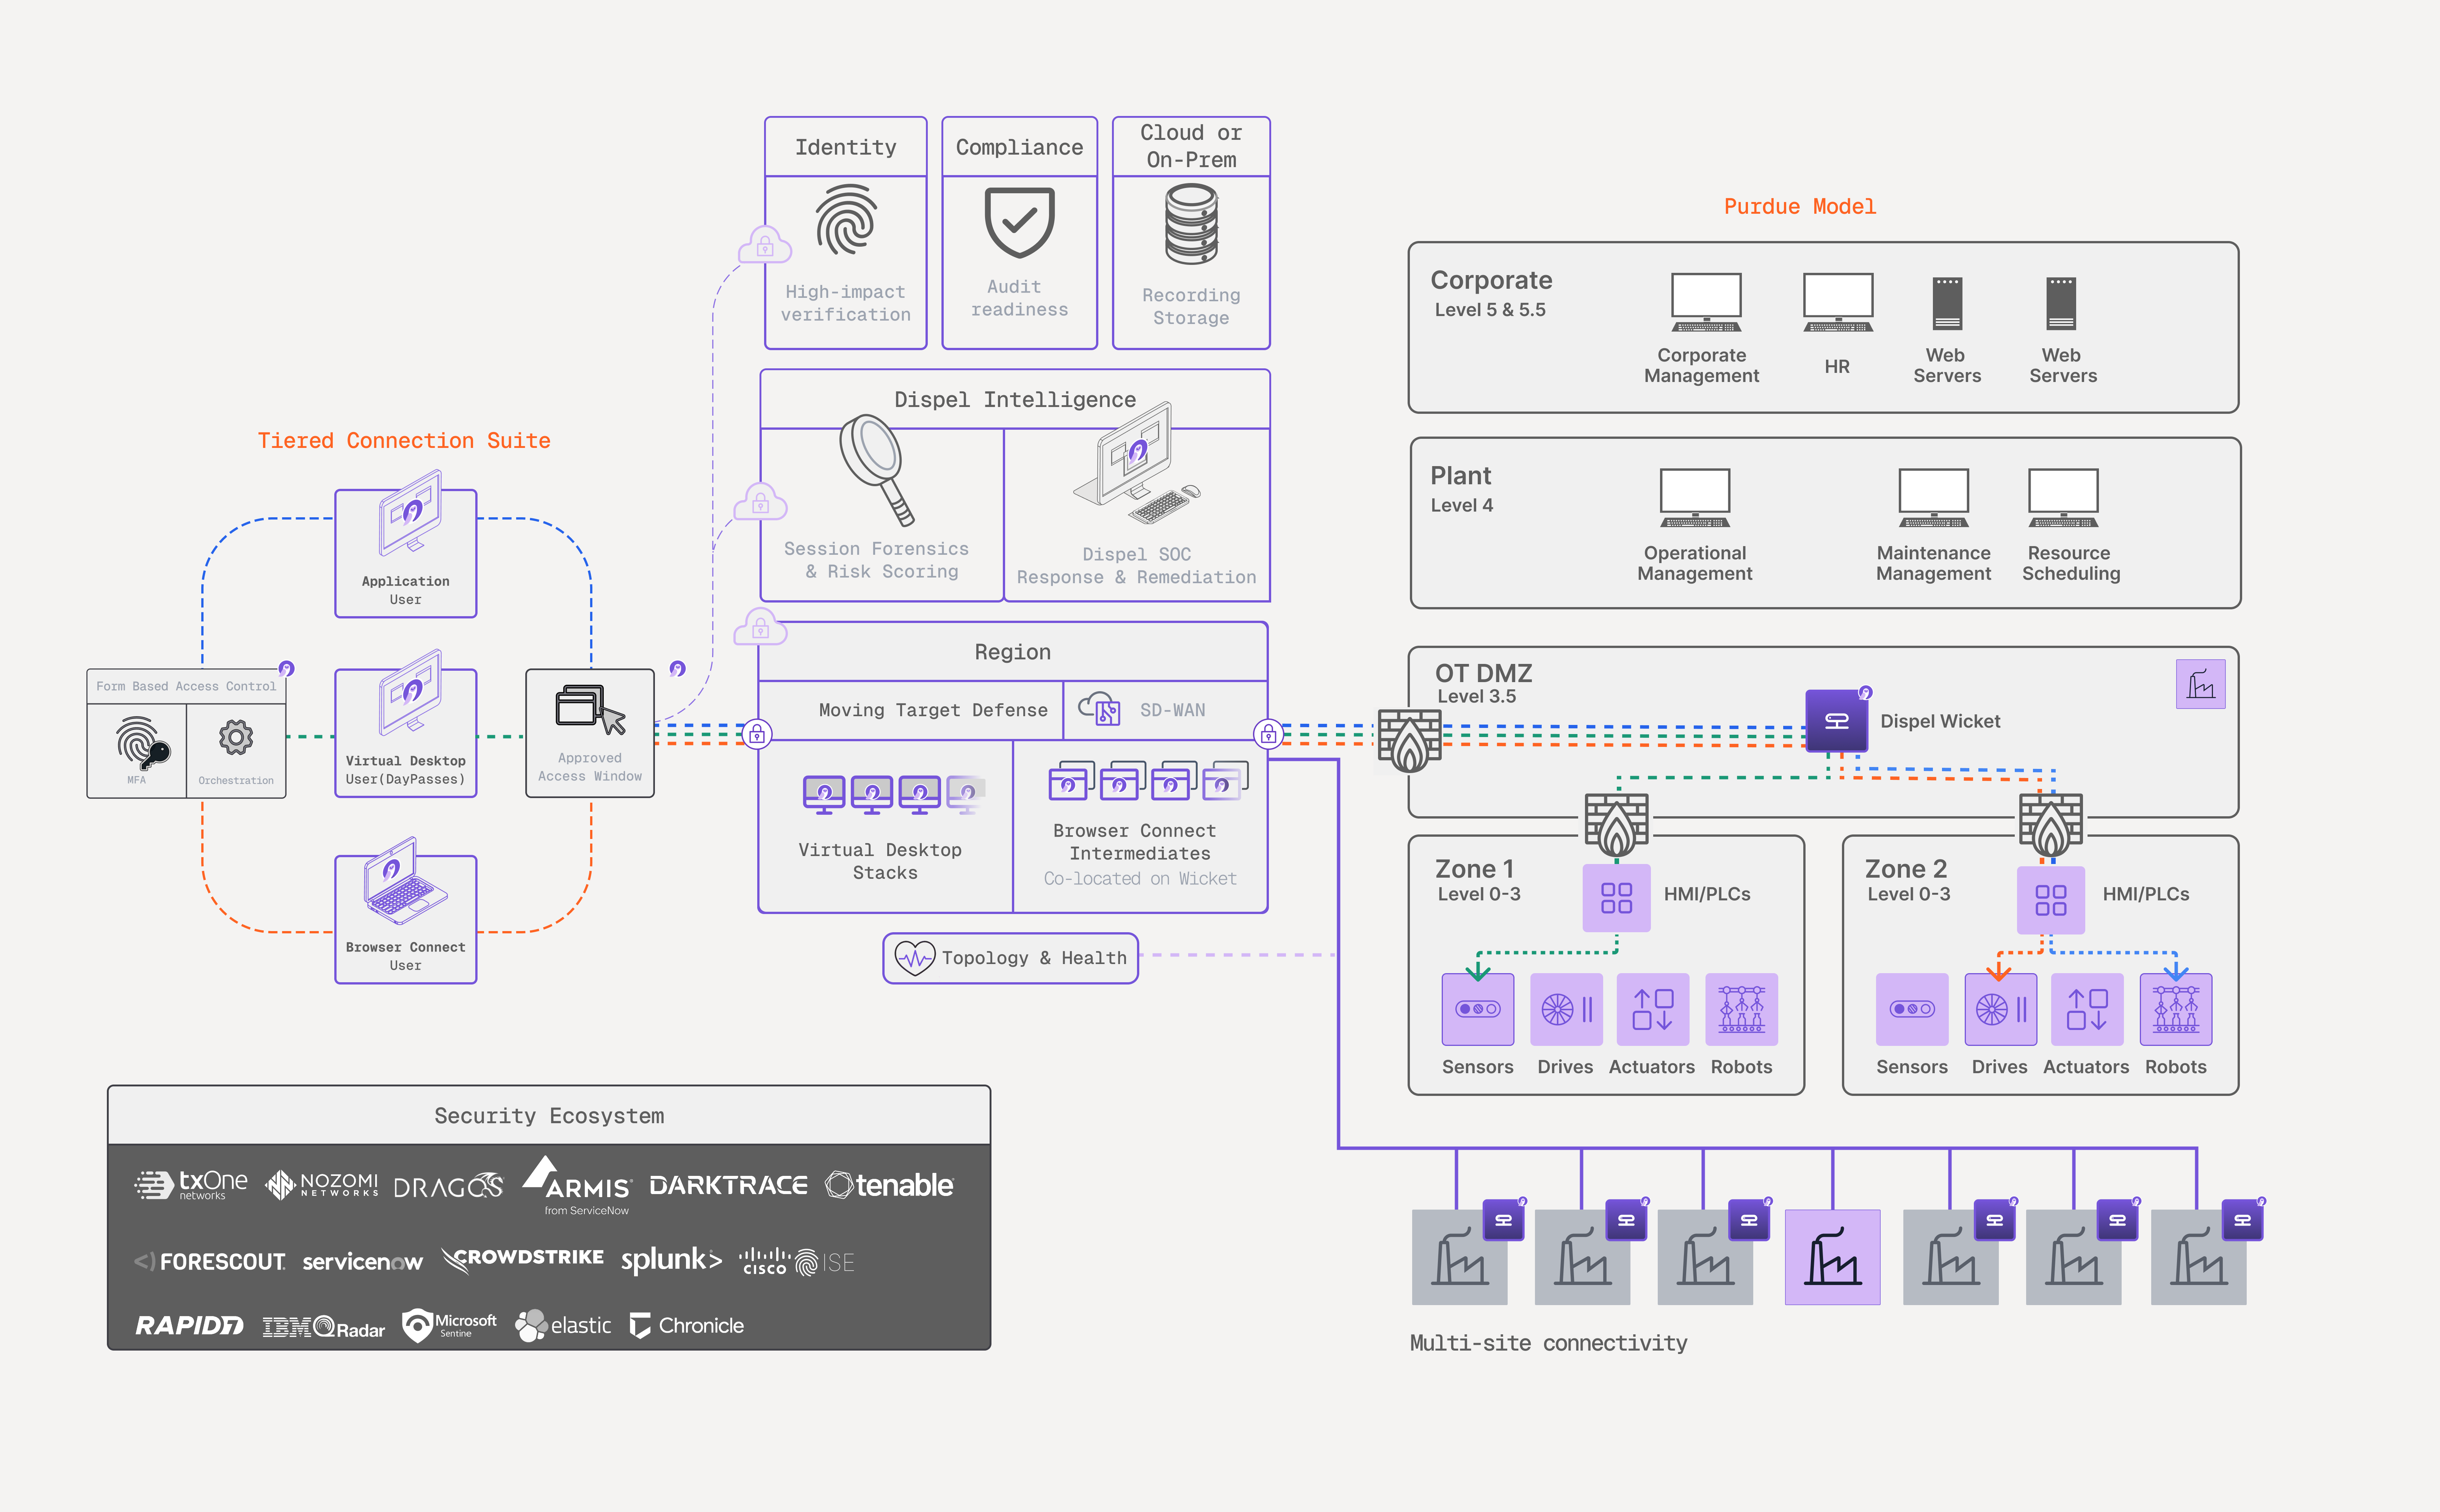
La **Motor Zero Trust de Dispel** conecta de forma segura a personas, sistemas y datos operativos en entornos OT complejos. Reemplaza las VPN estáticas, los servidores bastión y las rutas de proveedores no gestionadas en las que han confiado los sitios industriales: operadores, OEM, contratistas e ingenieros acceden a los sistemas que necesitan mediante una conexión intermediada que se limita a una ventana de tiempo y se registra, sin dejar abierta ninguna ruta permanente hacia la red OT.
Esta página cubre de qué está compuesta la plataforma y cómo una conexión llega a un dispositivo. Para el vocabulario usado a lo largo de esta documentación, consulte [Terminología clave](/documentation/documentation-es/comenzar/key-terminology.md).
## Por qué el acceso funciona así
Cada programa de seguridad OT sirve a tres grupos que quieren cosas distintas. Seguridad quiere los controles más estrictos. Operaciones necesita que la producción siga avanzando. Cumplimiento necesita demostrar que los controles funcionan.
Cuando las herramientas no sirven a los tres, la gente se las ingenia. Un proveedor le pide a un operador de planta credenciales compartidas porque iniciar sesión es demasiado difícil. Un ingeniero queda bloqueado porque el SSO corporativo no llega al directorio local. Un contratista se desvía por fuera de la ruta aprobada porque la incorporación tarda cuatro días. El programa parece sólido sobre el papel mientras una docena de túneles privados corren por debajo.
Dispel está construido para que la ruta segura sea también la más rápida. Gran parte de lo que describe el resto de esta documentación se deriva de ese objetivo: por qué se concede acceso por una ventana en lugar de quedar abierto de forma permanente, por qué los proveedores pueden incorporarse por sí mismos, por qué la ruta de red se reconstruye entre sesiones.
## La plataforma
Los usuarios se conectan a través de un **Región**, que intermedia la sesión y la entrega a un **Wicket** en el sitio. El Wicket se sitúa en el límite de la DMZ OT y desciende hasta las celdas donde reside el equipo, de modo que una conexión llega al dispositivo sin que la máquina del usuario llegue a unirse nunca a la red OT.
| Parte de la plataforma | Qué hace | Dónde está documentado |
| --------------------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Suite de conexión por niveles** | Adapta el método de acceso al trabajo: Browser Connect sin cliente para sesiones rápidas con proveedores, un Escritorio Virtual aislado para trabajo de ingeniería y la Aplicación Dispel para herramientas heredadas y propietarias. | [Métodos de conexión](/documentation/documentation-es/conectarte-a-tus-sistemas/connection-methods.md) |
| **Ventanas de acceso** | Conceden acceso a una instalación durante un período determinado y a un conjunto elegido de usuarios o grupos, por aprobación o por solicitud. | [Ventanas de acceso](/documentation/documentation-es/conectarte-a-tus-sistemas/access-windows.md) |
| **Inteligencia de Dispel** | Puntúa y registra lo que ocurre dentro de una sesión —identidad, dispositivo y comportamiento— desde el inicio de sesión hasta la desconexión. | [Análisis forense de sesiones](/documentation/documentation-es/supervisar-e-investigar/risk-factor-analysis.md), [UEBA](/documentation/documentation-es/supervisar-e-investigar/user-and-entity-behavior-analytics.md) |
| **Cumplimiento de Dispel** | Evalúa la configuración activa de la plataforma frente a las líneas base del marco y construye la evidencia mientras usted opera. | [Cumplimiento](/documentation/documentation-es/proteger-y-gobernar/overview.md) |
| **Identidad de Dispel** | Establece quién se está conectando antes de que comience el acceso, en lugar de confiar solo en la credencial. | [Identidad de Dispel](/documentation/documentation-es/proteger-y-gobernar/dispel-identity.md) |
| **Topología** | Una vista en vivo de cada región, instalación, Wicket y dispositivo, con el estado de las rutas. | [Topología](/documentation/documentation-es/supervisar-e-investigar/topology.md) |
La plataforma es interoperable con los sistemas OT existentes a través de más de 65.000 protocolos TCP/IP, incluidos SSH, RDP y VNC. Los entornos propietarios como Rockwell FactoryTalk, Siemens TIA Portal y Mitsubishi GX Works requieren un traductor. Las señales de riesgo de sesión y de activos se intercambian con las herramientas de seguridad OT que ya utiliza: entre ellas, Nozomi Networks, Dragos, Armis, Forescout y TXOne Networks. Consulte [Integraciones](/documentation/documentation-es/integrar-y-administrar/integrations.md).
## Cómo está organizado su entorno
Su organización se anida en capas, y esa misma estratificación delimita roles y permisos.
| Capa | Qué es |
| --------------------- | ---------------------------------------------------------------------------------------------------------------------- |
| **Región** | Una red de acceso remoto alojada por Dispel para una zona geográfica, mantenida separada de todas las demás Regiones. |
| **Instalación** | Un sitio dentro de una Región —una planta, subestación o segmento de red— junto con los dispositivos que alcanza allí. |
| **Wicket** | El dispositivo de hardware o software en el sitio que vincula una instalación con su Región. |
| **Dispositivo final** | El activo OT sobre el que trabaja, al que se accede desde el interior de su instalación. |
Para saber cómo se construye una implementación y qué hace cada componente, consulte [Infraestructura de implementación](/documentation/documentation-es/construir-tu-entorno/infrastructure/deployment-infrastructure.md).
## Cómo una conexión llega a un dispositivo
1. **Iniciar sesión** en [app.dispel.com](https://app.dispel.com). Aquí es donde solicita acceso, inicia conexiones y, si administra la organización, la gestiona.
2. **Mantenga una ventana de acceso.** Una [ventana de acceso](/documentation/documentation-es/conectarte-a-tus-sistemas/access-windows.md) cubre una instalación, un período de tiempo y un conjunto de usuarios o grupos. Sin una para la instalación, ningún método de conexión llega a un dispositivo allí.
3. **Inicie un método de conexión.** Reserve un [Escritorio Virtual](/documentation/documentation-es/conectarte-a-tus-sistemas/connection-methods/virtual-desktops.md), abra una [Browser Connect](/documentation/documentation-es/conectarte-a-tus-sistemas/connection-methods/browser-connect.md) sesión o conéctese a través de la [Aplicación Dispel](/documentation/documentation-es/conectarte-a-tus-sistemas/connection-methods/dispel-application.md). Cada una lo enruta a través de la Región.
4. **Llegue al dispositivo.** El tráfico se retransmite desde la Región a través del Wicket hasta el dispositivo. Qué dispositivos alcanza, a través de qué puertos y protocolos, proviene de [reglas de acceso (ACLs)](/documentation/documentation-es/construir-tu-entorno/infrastructure/device-management/device-access-acls.md).
5. **El acceso termina con la ventana.** Cuando la ventana de acceso se cierra, deja de conceder acceso a esa instalación, independientemente del método de conexión que haya utilizado. Además, un Escritorio Virtual se destruye una vez que termina de usarlo.
## Lo que Dispel aprovisiona y lo que usted registra
La red en la que se ejecuta una Región está construida por la infraestructura de Dispel como parte de su implementación. Un administrador de la organización puede añadir una Región más tarde desde la aplicación dándole un nombre y eligiendo una ubicación de alojamiento; muestra un estado de construcción hasta que la red esté lista. Todo lo que hay dentro de una Región —instalaciones, Wickets, dispositivos y usuarios— lo registra y gestiona su equipo.
## Siguientes pasos
* [Primeros pasos con Dispel](/documentation/documentation-es/comenzar/getting-started-with-dispel.md) — configure su organización y realice una primera conexión.
* [Terminología clave](/documentation/documentation-es/comenzar/key-terminology.md) — definiciones de los términos de esta página.
* [Ventanas de acceso](/documentation/documentation-es/conectarte-a-tus-sistemas/access-windows.md) — conceda y solicite acceso con límite de tiempo.
* [Métodos de conexión](/documentation/documentation-es/conectarte-a-tus-sistemas/connection-methods.md) — elija entre Escritorios Virtuales, Browser Connect y la Aplicación Dispel.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.dispel.com/documentation/documentation-es/comenzar/about-dispel.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.