> For the complete documentation index, see [llms.txt](https://docs.dispel.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.dispel.com/documentation/documentation-fr/commencer/about-dispel.md).
# À propos de Dispel
Ce qu’est le moteur Zero Trust de Dispel, pourquoi l’accès fonctionne de cette manière, et comment une connexion atteint un appareil dans un réseau OT.
Dispel fournit une sécurité qui accélère les opérations industrielles.
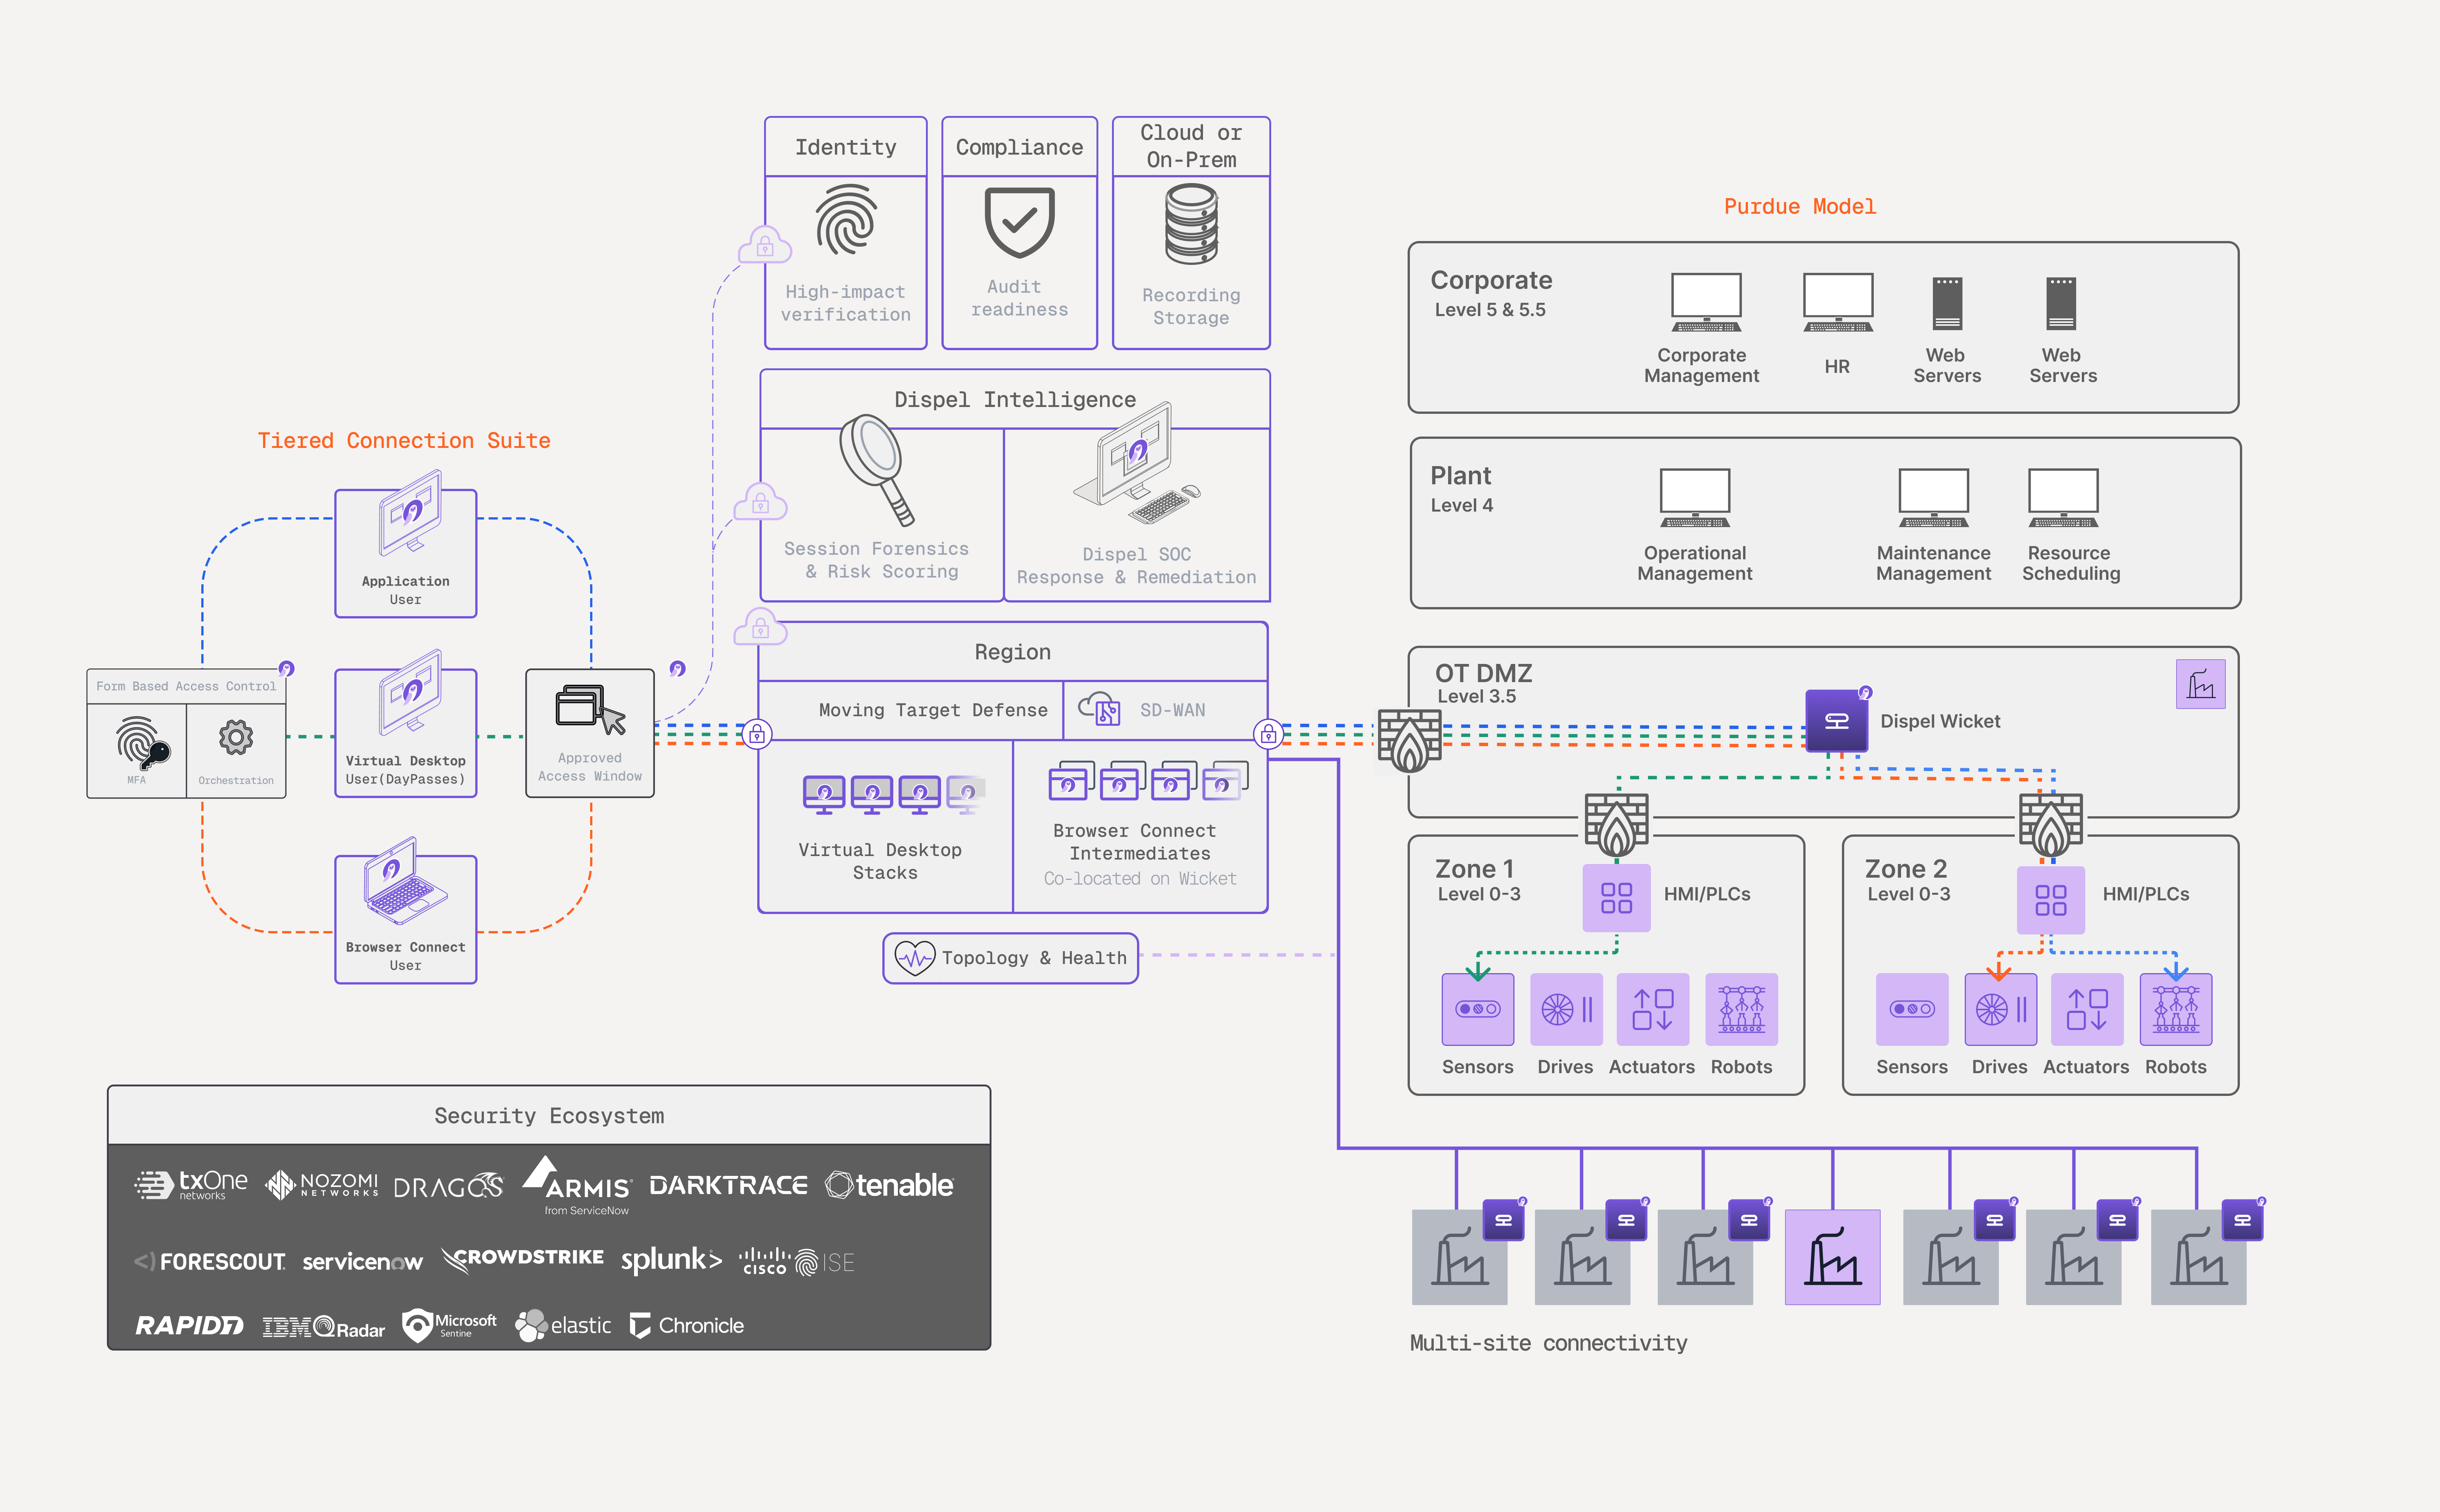
Le **Moteur Zero Trust Dispel** connecte en toute sécurité les personnes, les systèmes et les données opérationnelles à travers des environnements OT complexes. Il remplace les VPN statiques, les serveurs relais et les voies fournisseurs non gérées sur lesquels les sites industriels s'appuient : les opérateurs, les OEM, les sous-traitants et les ingénieurs accèdent aux systèmes dont ils ont besoin via une connexion intermédiaire, limitée à une fenêtre temporelle et enregistrée, sans qu'aucun chemin permanent ne reste ouvert vers le réseau OT.
Cette page présente la composition de la plateforme et la façon dont une connexion atteint un appareil. Pour le vocabulaire utilisé dans toute cette documentation, voir [Terminologie clé](/documentation/documentation-fr/commencer/key-terminology.md).
## Pourquoi l'accès fonctionne ainsi
Chaque programme de sécurité OT sert trois groupes qui veulent des choses différentes. La sécurité veut les contrôles les plus stricts. Les opérations ont besoin que la production continue d'avancer. La conformité doit prouver que les contrôles fonctionnent.
Quand les outils ne servent pas les trois, les gens contournent le système. Un fournisseur demande à un opérateur d'usine des identifiants partagés parce qu'il est trop difficile de se connecter. Un ingénieur se retrouve bloqué parce que le SSO d'entreprise n'atteint pas l'annuaire local. Un sous-traitant contourne le chemin approuvé parce que l'intégration prend quatre jours. Le programme paraît solide sur le papier tandis qu'une douzaine de tunnels privés fonctionnent en dessous.
Dispel est conçu de sorte que le chemin sécurisé soit aussi le plus rapide. Une grande partie de ce que le reste de cette documentation décrit découle de cet objectif — pourquoi l'accès est accordé pour une fenêtre plutôt que de rester ouvert en permanence, pourquoi les fournisseurs peuvent s'intégrer eux-mêmes, pourquoi le chemin réseau est reconstruit entre les sessions.
## La plateforme
Les utilisateurs se connectent via un **Région**, qui intermédie la session et la remet à un **Wicket** sur le site. Le Wicket se situe à la limite de la DMZ OT et descend jusque dans les cellules où se trouve l'équipement, de sorte qu'une connexion parvient à l'appareil sans que la machine de l'utilisateur rejoigne jamais le réseau OT.
| Partie de la plateforme | Fonction | Où c'est documenté |
| ----------------------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Suite de connexion hiérarchisée** | Adapte la méthode d'accès au travail : Browser Connect sans client pour les sessions rapides des fournisseurs, un Bureau virtuel isolé pour le travail d'ingénierie, et l'application Dispel pour les outils hérités et propriétaires. | [Méthodes de connexion](/documentation/documentation-fr/connectez-vous-a-vos-systemes/connection-methods.md) |
| **Fenêtres d'accès** | Accorde l'accès à une installation pour une période déterminée et un ensemble choisi d'utilisateurs ou de groupes, sur approbation ou sur demande. | [Fenêtres d’accès](/documentation/documentation-fr/connectez-vous-a-vos-systemes/access-windows.md) |
| **Intelligence Dispel** | Attribue un score et enregistre ce qui se passe au sein d'une session — identité, appareil et comportement — de la connexion à la déconnexion. | [Analyse forensique des sessions](/documentation/documentation-fr/surveiller-et-enqueter/risk-factor-analysis.md), [UEBA](/documentation/documentation-fr/surveiller-et-enqueter/user-and-entity-behavior-analytics.md) |
| **Conformité Dispel** | Évalue la configuration en direct de la plateforme par rapport aux références des cadres et constitue les preuves au fur et à mesure de votre utilisation. | [Conformité](/documentation/documentation-fr/securiser-et-gouverner/overview.md) |
| **Identité Dispel** | Établit qui se connecte avant le début de l'accès, au lieu de faire confiance au seul identifiant. | [Identité Dispel](/documentation/documentation-fr/securiser-et-gouverner/dispel-identity.md) |
| **Topologie** | Une vue en direct de chaque région, installation, Wicket et appareil, avec l'état de santé des chemins. | [Topologie](/documentation/documentation-fr/surveiller-et-enqueter/topology.md) |
La plateforme est interopérable avec les systèmes OT existants sur plus de 65 000 protocoles TCP/IP, dont SSH, RDP et VNC. Les environnements propriétaires tels que Rockwell FactoryTalk, Siemens TIA Portal et Mitsubishi GX Works nécessitent un traducteur. Les signaux de risque des sessions et des actifs s'échangent avec les outils de sécurité OT que vous utilisez déjà — notamment Nozomi Networks, Dragos, Armis, Forescout et TXOne Networks. Voir [Intégrations](/documentation/documentation-fr/integrer-et-administrer/integrations.md).
## Comment votre environnement est organisé
Votre organisation est structurée en couches, et ce même découpage délimite les rôles et les autorisations.
| Couche | Ce que c'est |
| --------------------- | ------------------------------------------------------------------------------------------------------------------------------------- |
| **Région** | Un réseau d'accès à distance hébergé par Dispel pour une zone géographique, maintenu séparé de toute autre région. |
| **site** | Un site au sein d'une région — une usine, un poste électrique ou un segment de réseau — ainsi que les appareils que vous y atteignez. |
| **Wicket** | L'appliance matérielle ou logicielle sur le site qui relie une installation à sa région. |
| **Appareil terminal** | L'actif OT sur lequel vous intervenez, atteint depuis l'intérieur de son installation. |
Pour savoir comment un déploiement est construit et ce que fait chaque composant, voir [Infrastructure de déploiement](/documentation/documentation-fr/construisez-votre-environnement/infrastructure/deployment-infrastructure.md).
## Comment une connexion atteint un appareil
1. **Se connecter** à [app.dispel.com](https://app.dispel.com). C'est là que vous demandez l'accès, lancez des connexions et — si vous administrez l'organisation — la gérez.
2. **Ouvrir une fenêtre d'accès.** Un [fenêtre d’accès](/documentation/documentation-fr/connectez-vous-a-vos-systemes/access-windows.md) couvre une installation, une période donnée et un ensemble d'utilisateurs ou de groupes. Sans une fenêtre pour l'installation, aucune méthode de connexion n'atteint un appareil sur place.
3. **Lancer une méthode de connexion.** Réservez un [Bureau virtuel](/documentation/documentation-fr/connectez-vous-a-vos-systemes/connection-methods/virtual-desktops.md), ouvrez une [Browser Connect](/documentation/documentation-fr/connectez-vous-a-vos-systemes/connection-methods/browser-connect.md) session, ou connectez-vous via l' [application Dispel](/documentation/documentation-fr/connectez-vous-a-vos-systemes/connection-methods/dispel-application.md). Chacune vous achemine à travers la région.
4. **Atteignez l'appareil.** Le trafic relaye depuis la région à travers le Wicket jusqu'à l'appareil. Les appareils que vous atteignez, par quels ports et protocoles, dépendent de [règles d'accès (ACL)](/documentation/documentation-fr/construisez-votre-environnement/infrastructure/device-management/device-access-acls.md).
5. **L'accès prend fin avec la fenêtre.** Lorsque la fenêtre d'accès se ferme, elle cesse d'accorder l'accès à cette installation, quelle que soit la méthode de connexion utilisée. Un Bureau virtuel est en outre détruit une fois que vous avez terminé de l'utiliser.
## Ce que Dispel provisionne et ce que vous enregistrez
Le réseau sur lequel repose une région est construit par l'infrastructure de Dispel dans le cadre de votre déploiement. Un administrateur d'organisation peut ajouter ultérieurement une région depuis l'application en lui donnant un nom et en choisissant un emplacement d'hébergement ; elle affiche un état de construction jusqu'à ce que le réseau soit prêt. Tout ce qui se trouve dans une région — installations, Wickets, appareils et utilisateurs — est enregistré et géré par votre équipe.
## Étapes suivantes
* [Bien démarrer avec Dispel](/documentation/documentation-fr/commencer/getting-started-with-dispel.md) — configurez votre organisation et établissez une première connexion.
* [Terminologie clé](/documentation/documentation-fr/commencer/key-terminology.md) — définitions des termes de cette page.
* [Fenêtres d’accès](/documentation/documentation-fr/connectez-vous-a-vos-systemes/access-windows.md) — accorder et demander un accès limité dans le temps.
* [Méthodes de connexion](/documentation/documentation-fr/connectez-vous-a-vos-systemes/connection-methods.md) — choisissez entre les bureaux virtuels, Browser Connect et l'application Dispel.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.dispel.com/documentation/documentation-fr/commencer/about-dispel.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.