> For the complete documentation index, see [llms.txt](https://docs.dispel.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.dispel.com/documentation/documentation-nl/beveiligen-en-beheren/identity-providers/active-directory.md).
# Active Directory
Gebruik Active Directory als uw identiteitsprovider, zodat gebruikers zich bij Dispel aanmelden met hun Active Directory-gegevens via LDAPS.
## Een Active Directory-integratie configureren
Verbind Dispel met de **Active Directory (AD)** van uw organisatie, zodat uw team kan inloggen met hun bestaande bedrijfsgegevens, waarbij toegang automatisch wordt verleend op basis van de AD-groepen waarvan gebruikers al deel uitmaken.
***
### Voordat u begint
Deze resources zijn nodig om gebruikers via uw Active Directory te laten inloggen op Dispel.
* **Een AD-servicerekening met alleen-lezenrechten**: Dispel gebruikt dit om gebruikers en groepen op te zoeken. Dit moet minimaal geprivilegieerd zijn en heeft geen schrijfrechten nodig.
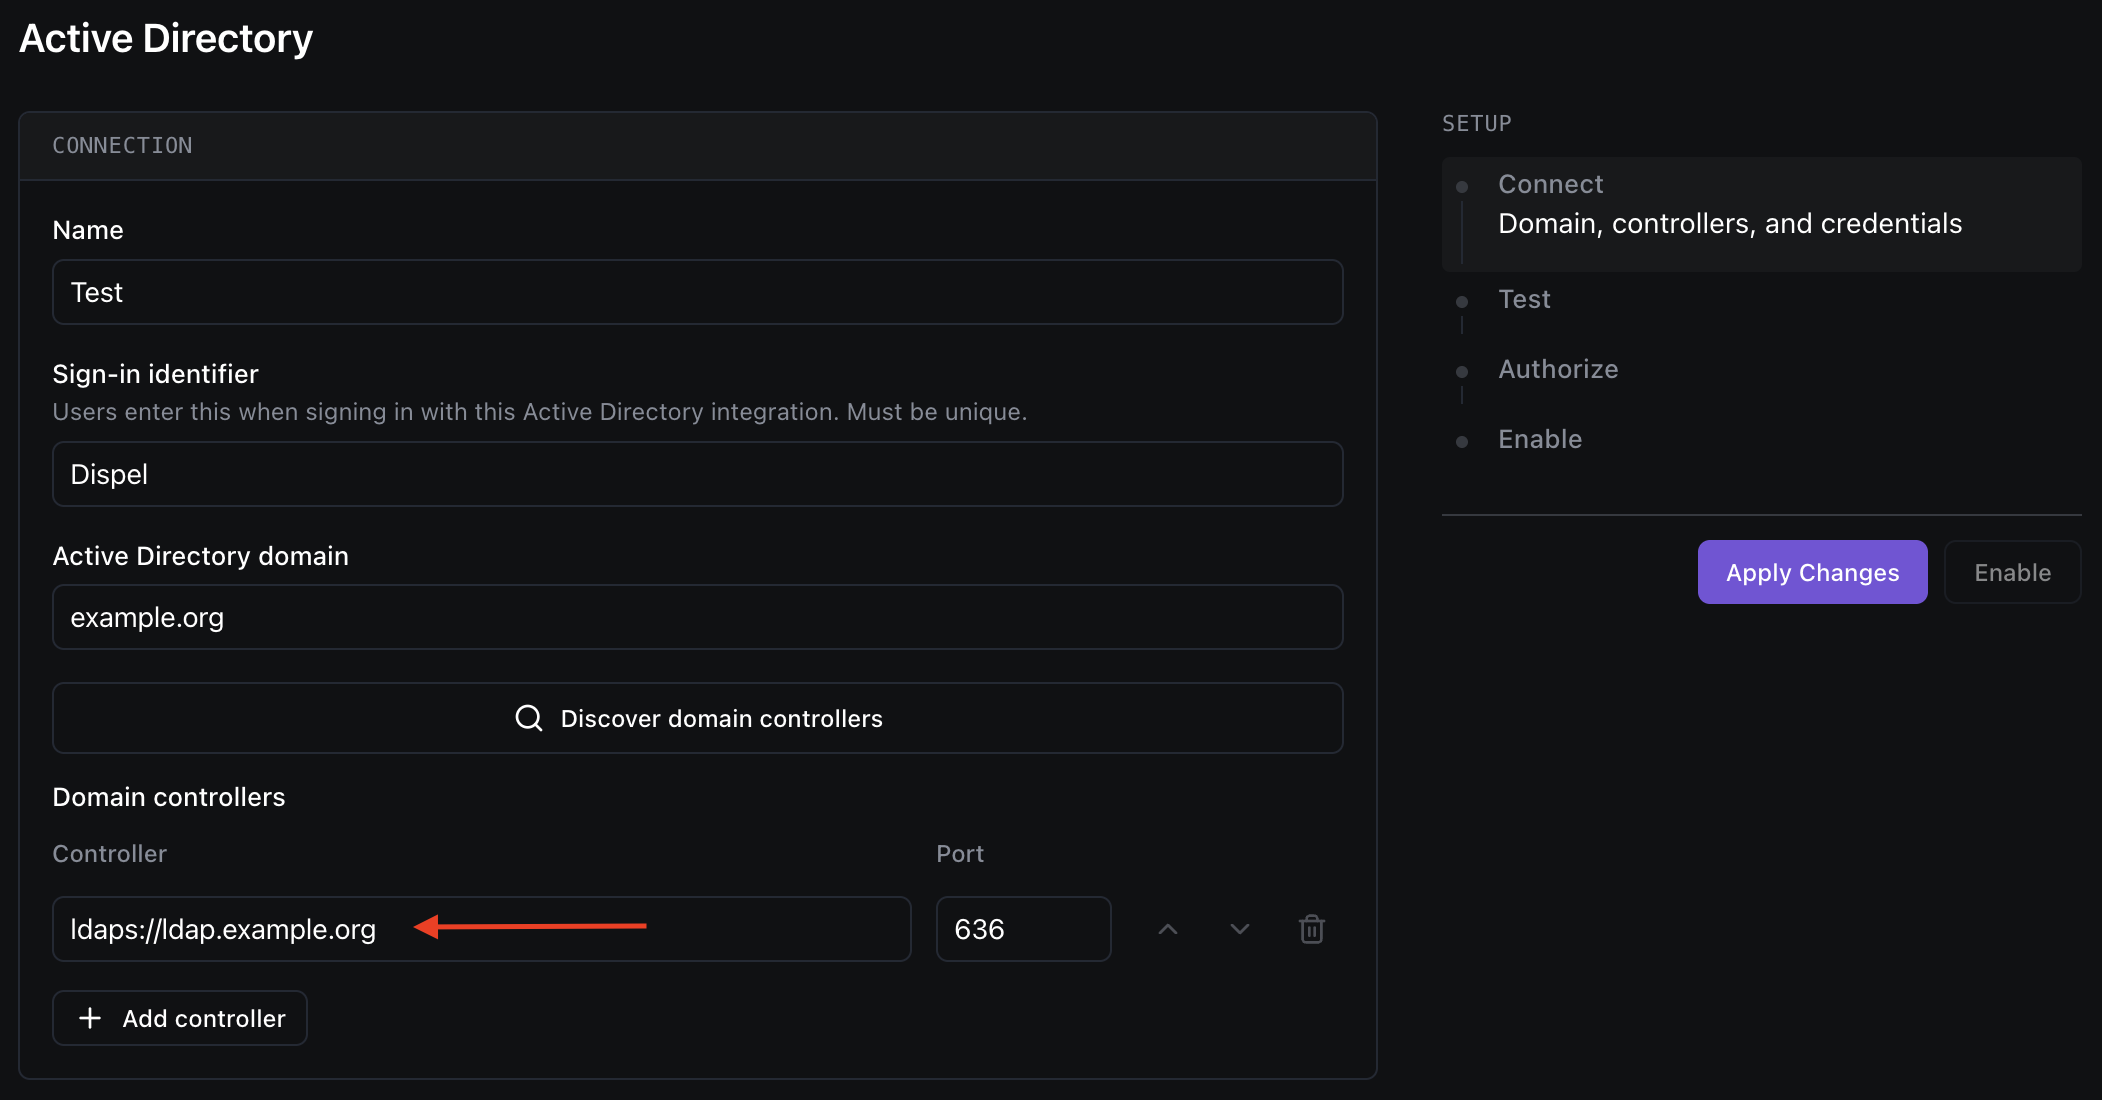
* **De hostnamen van uw domeincontrollers** (bijvoorbeeld `dc01.corp.example.com`), bereikbaar vanuit Dispel via **LDAPS (poort 636)**.
* **Het CA-certificaat** dat de TLS-certificaten van uw domeincontrollers heeft uitgegeven.
* **De organizationele eenheden (OU's)** waar uw gebruikers en groepen zich bevinden.
***
### 1. Open de Active Directory-instellingen
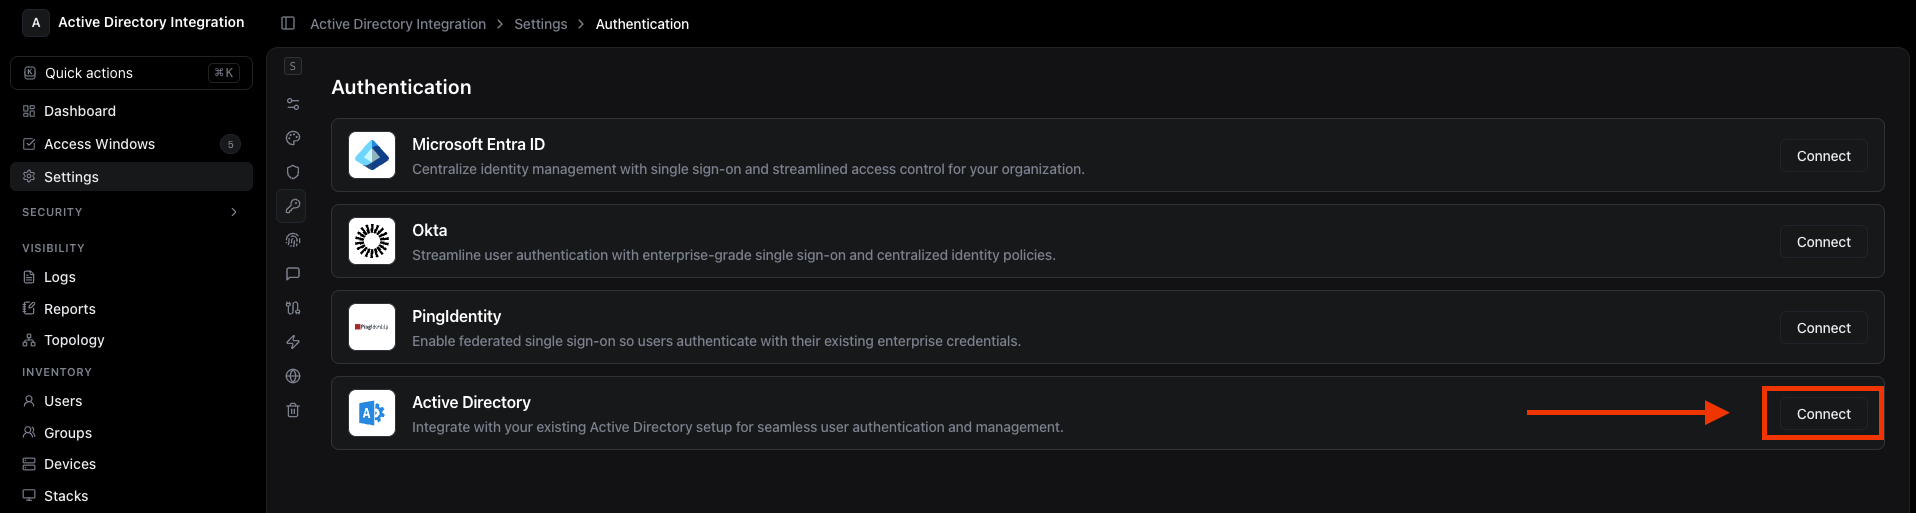
Navigeer naar **Instellingen → Authenticatie → Active Directory** in het Dispel-dashboard.
***
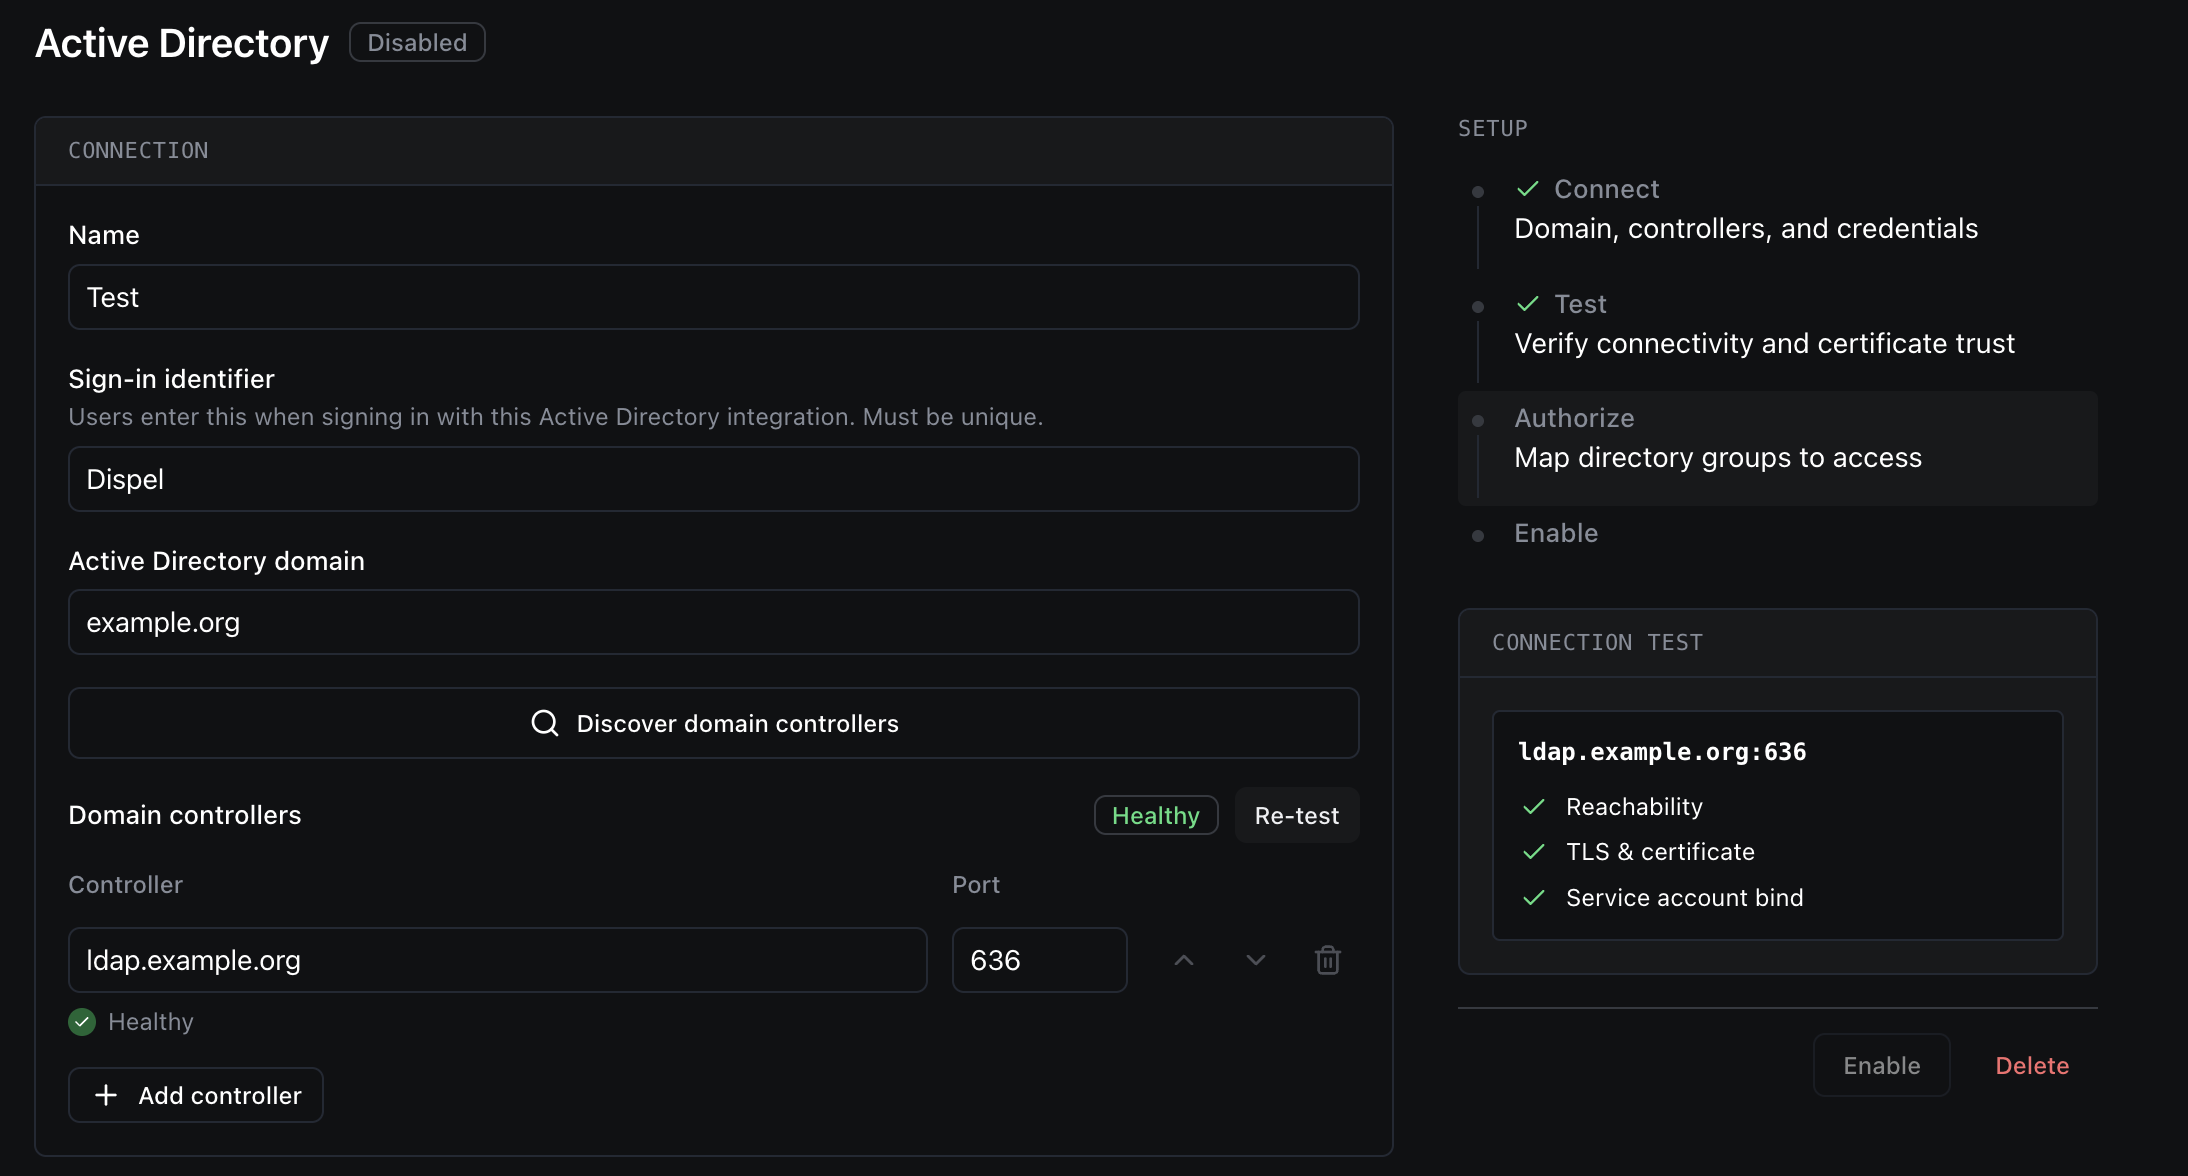
### 2. Geef de integratie een naam en stel de aanmeldingsidentifier in
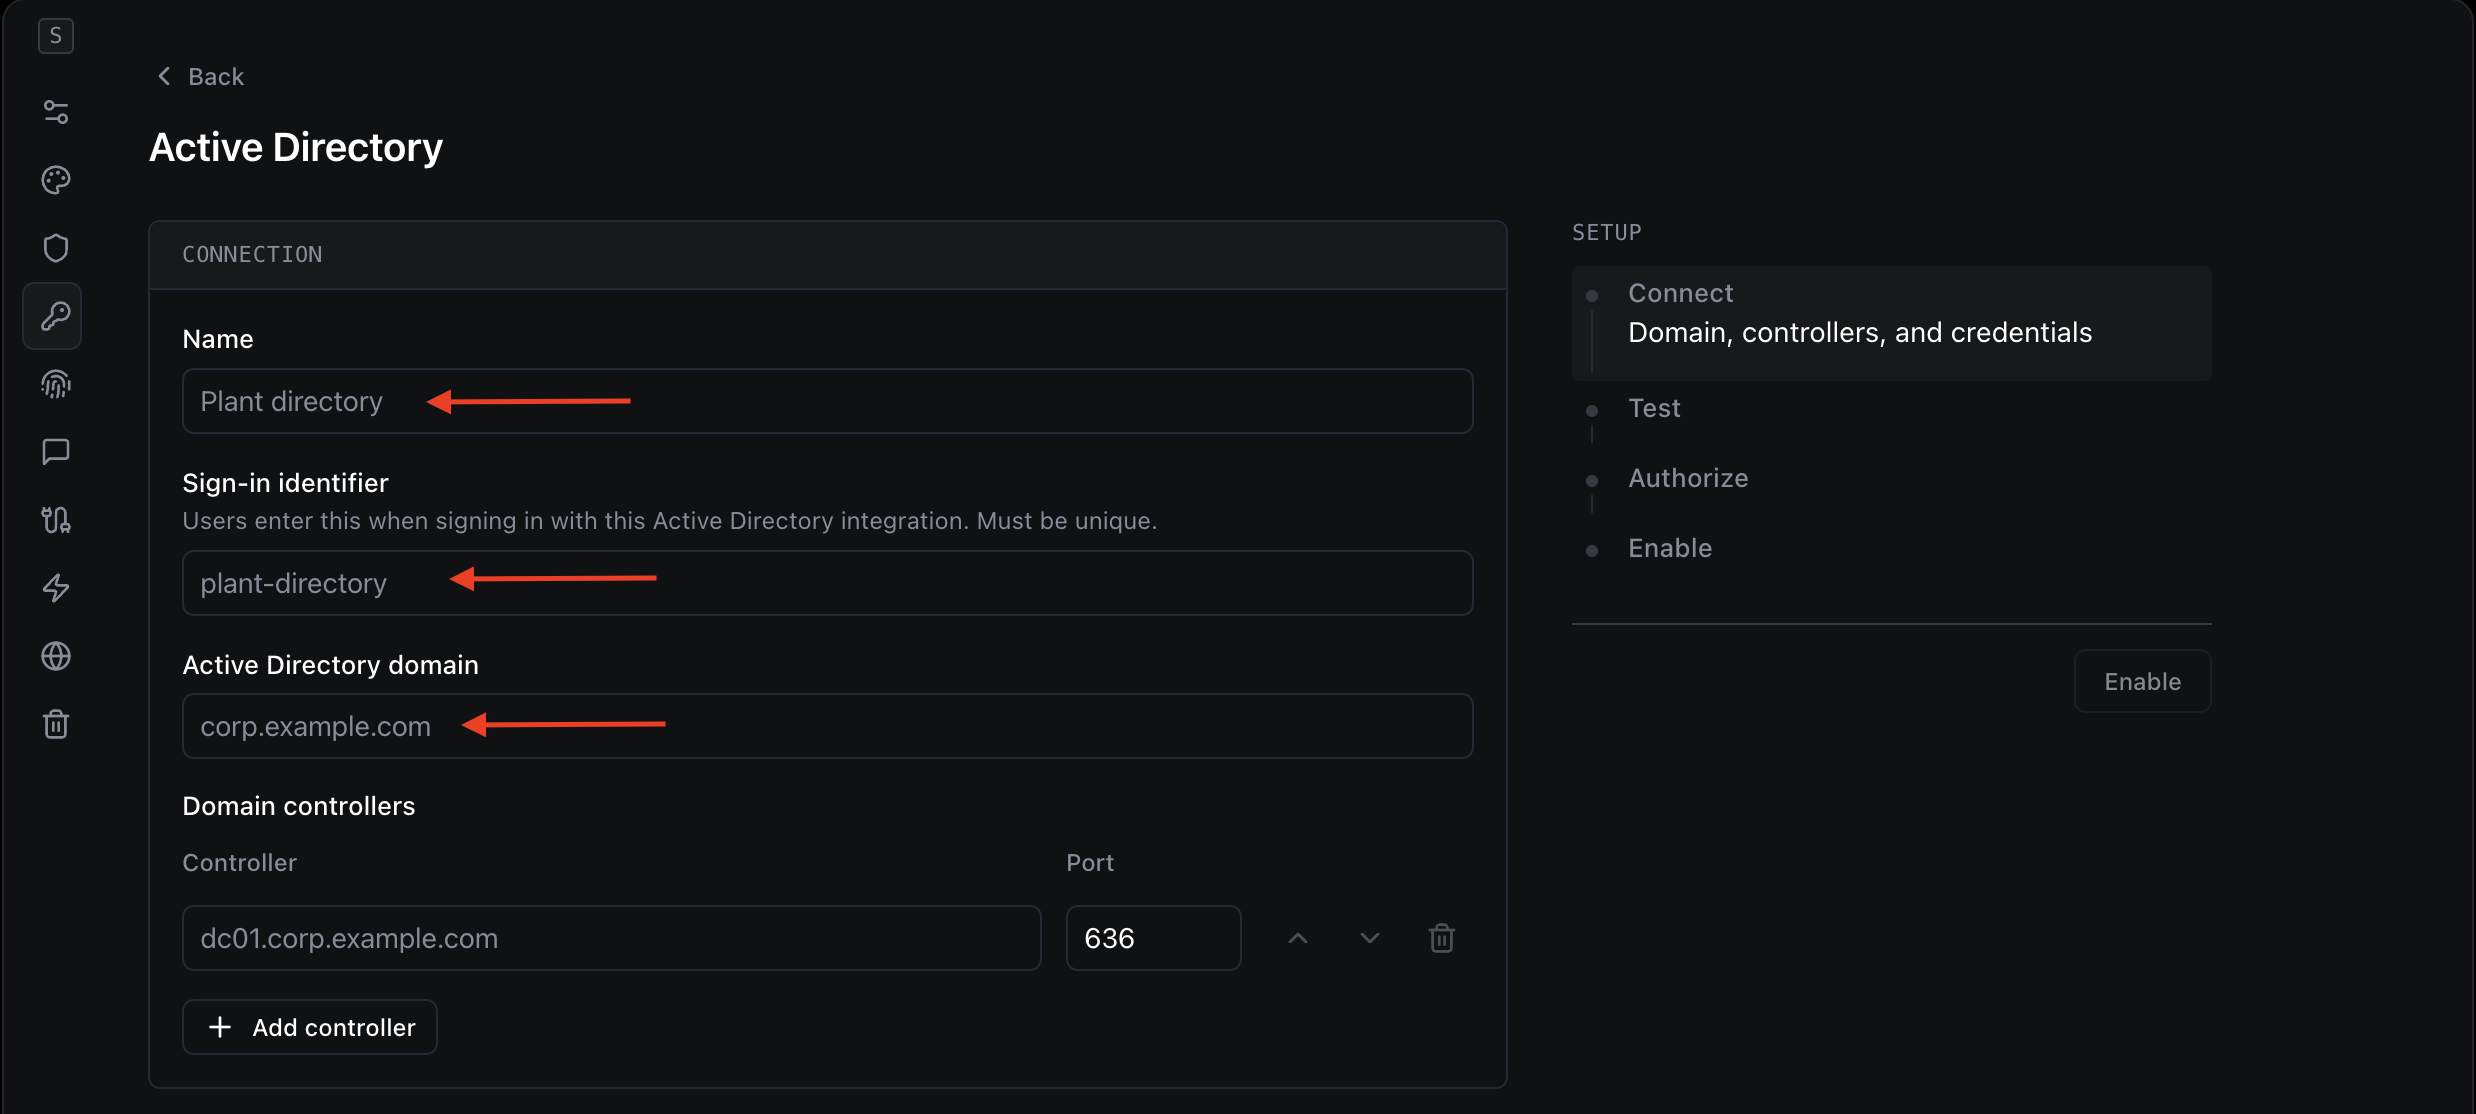
Vul de **Verbinding** sectie.
| Veld | Wat het is | Waar u het kunt vinden |
| ---------------------------- | ---------------------------------------------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------------------------ |
| **Naam** | Een vriendelijke naam voor deze integratie, alleen zichtbaar binnen Dispel. | Uw keuze - bijv. "Corporate AD" of "Plant Directory". |
| **Aanmeldingsidentificatie** | Het korte, unieke trefwoord dat uw gebruikers invoeren wanneer ze zich via deze directory aanmelden. Gebruik letters, cijfers en koppeltekens. | Uw keuze - bijv. `plant-directory`. Moet uniek zijn binnen al uw integraties. |
| **Active Directory-domein** | De DNS-domeinnaam van uw AD. | Uw AD/DNS-domein, bijv. `corp.example.com`. Vraag het uw AD-beheerder als u het niet zeker weet. |
***
### 3. Voeg uw domeincontrollers toe
Maak een lijst van de domeincontrollers waarmee Dispel verbinding moet maken. Voeg er één per regel toe; u kunt er meerdere toevoegen voor redundantie.
| Veld | Wat het is | Waar u het kunt vinden |
| -------------- | -------------------------------------------------------------------------------- | ------------------------------------------------------------------------------------------------------------ |
| **Controller** | De hostnaam (of IP) van een domeincontroller, bereikbaar via LDAPS op poort 636. | bijv. `dc01.corp.example.com`. Van uw AD-beheerder of DNS. Zorg ervoor dat deze bereikbaar is vanuit Dispel. |
> **Tip:** Nadat u hebt opgeslagen en getest, toont elke controller een gezondheidsstatus - **Gezond**, **Niet bereikbaar**, **TLS mislukt**, of **Koppeling mislukt** - zodat u verbindingsproblemen in één oogopslag kunt zien.
***
### 4. Kies certificaatvertrouwen
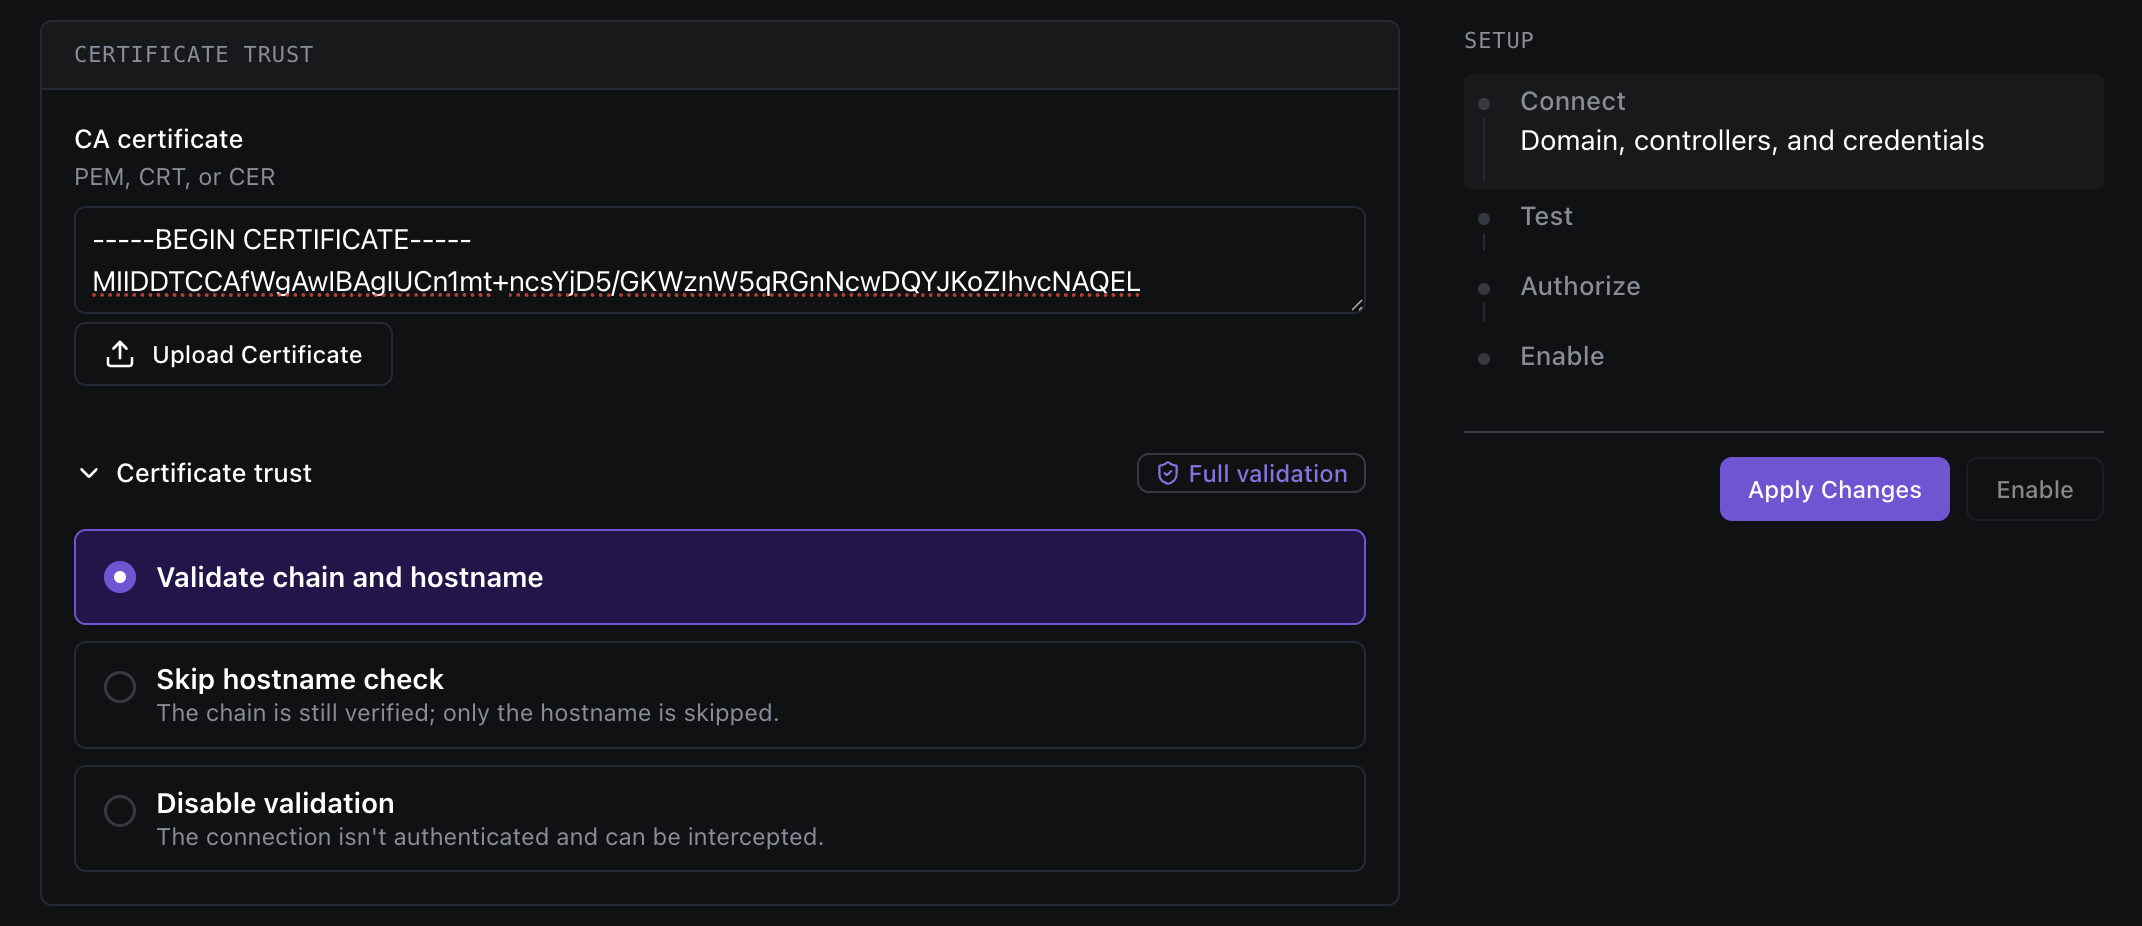
Onder **Certificaatvertrouwen**, kies hoe Dispel het TLS-certificaat van uw domeincontrollers valideert. **Volledige validatie wordt sterk aanbevolen.**
| Optie | Wat het betekent | Wanneer te gebruiken |
| ---------------------------------------------- | ------------------------------------------------------------------------------------------ | ---------------------------------------------------------------------------------------------------- |
| **Keten en hostnaam valideren** *(aanbevolen)* | Dispel verifieert de certificaatketen **en** en dat de hostnaam overeenkomt. Het veiligst. | Bijna altijd. Upload hieronder uw CA-certificaat. |
| **Hostnaamcontrole overslaan** | De keten wordt nog steeds geverifieerd; alleen de hostnaamovereenkomst wordt overgeslagen. | Alleen als de hostnaam van uw certificaat niet overeenkomt met het adres waarmee u verbinding maakt. |
| **Validatie uitschakelen** | De verbinding is **niet** geauthenticeerd en kan worden onderschept. | Niet aanbevolen. Vereist een expliciete bevestiging. |
| Veld | Wat het is | Waar u het kunt vinden |
| ------------------ | --------------------------------------------------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------- |
| **CA-certificaat** | Het openbare certificaat van de autoriteit die de certificaten van uw domeincontrollers heeft ondertekend. Plak de PEM-tekst of upload een bestand. | Van uw PKI- of AD-beheerder. Geaccepteerde formaten: **PEM, CRT of CER**. |
***
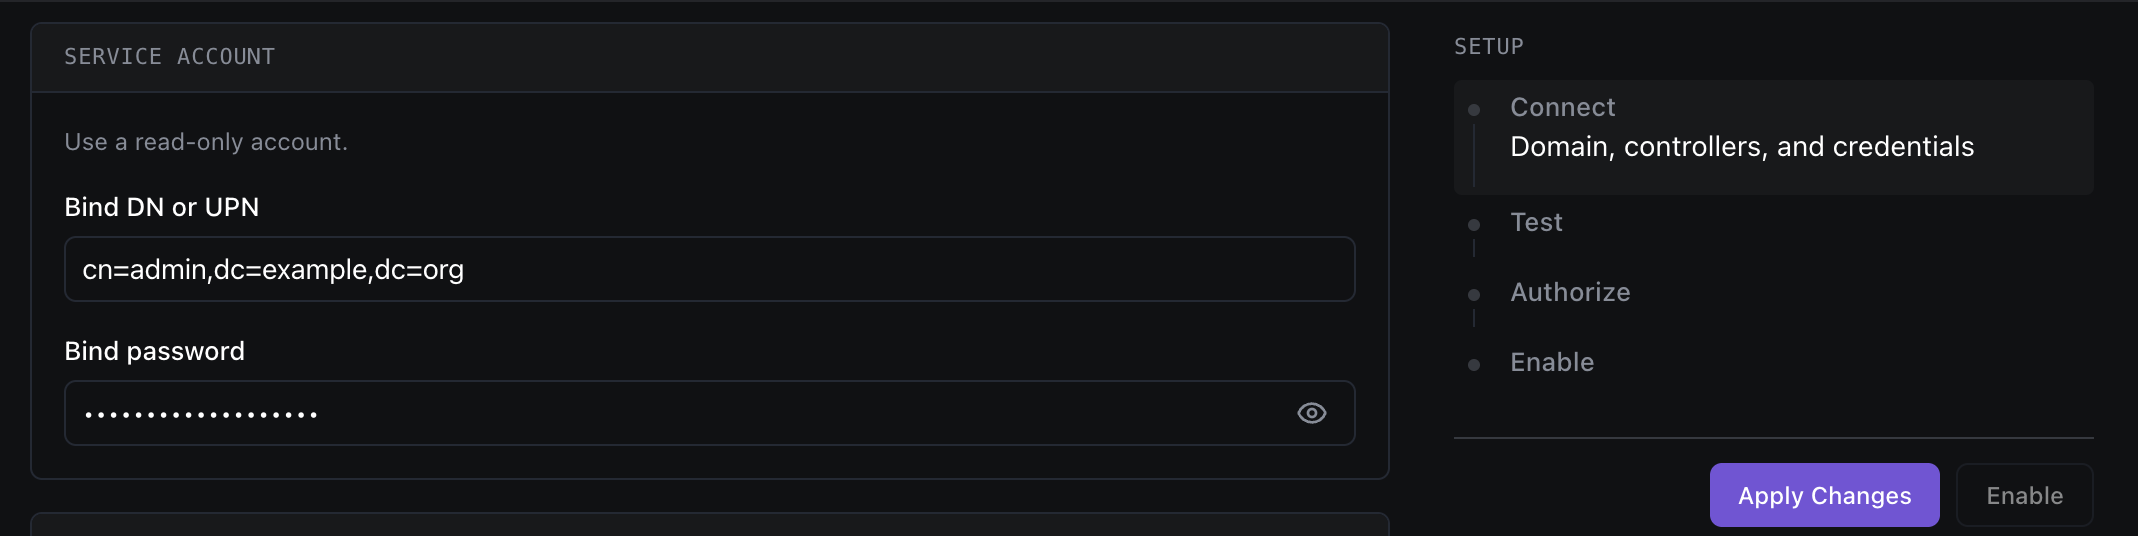
### 5. Voeg de gegevens van het serviceaccount toe
Onder **Serviceaccount**, geef het alleen-lezenaccount op waarmee Dispel uw directory opvraagt.
| Veld | Wat het is | Waar u het kunt vinden |
| ------------------ | ----------------------------------------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Bind DN of UPN** | Het serviceaccount waarmee Dispel zich authenticeert. | De UPN van het account (bijv. `svc-dispel@corp.example.com`) of de distinguished name (bijv. `CN=svc-dispel,OU=Service Accounts,DC=corp,DC=example,DC=com`). Gebruik een **alleen-lezen** account. |
| **Bindwachtwoord** | Het wachtwoord van het serviceaccount. | Ingesteld door degene die het serviceaccount heeft aangemaakt. (Eens opgeslagen, wordt het verborgen — voer alleen een nieuwe waarde in om deze te vervangen.) |
***
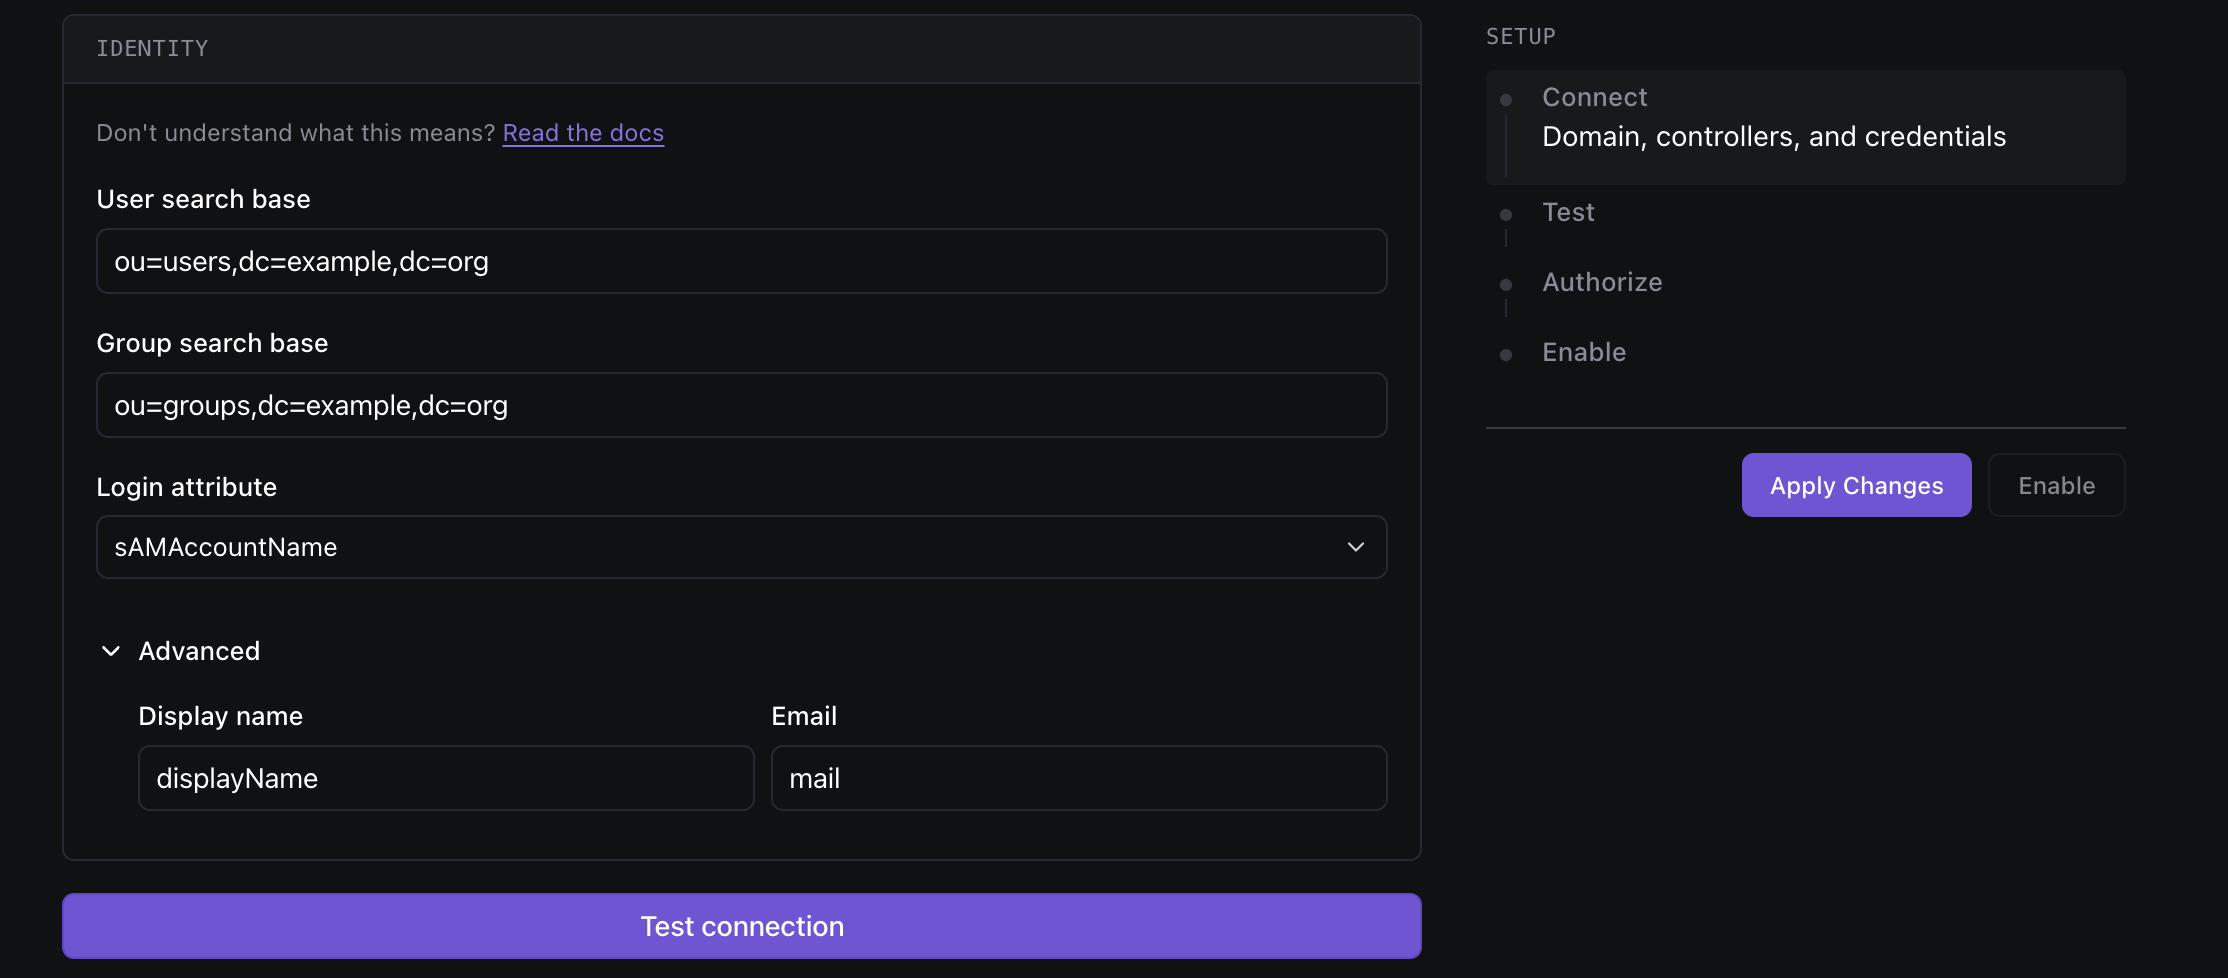
### 6. Stel de identiteitskoppeling in
Onder **Identiteit**, vertel Dispel waar gebruikers en groepen te vinden zijn, en welke attributen moeten worden gelezen.
| Veld | Wat het is | Waar u het kunt vinden |
| ----------------------------- | ------------------------------------------------------------------------------- | ------------------------------------------------------------------------------------------------------- |
| **Zoekbasis voor gebruikers** | De OU (distinguished name) waaronder Dispel zoekt naar gebruikers. | bijv. `OU=Users,DC=corp,DC=example,DC=com`. Van uw AD-structuur (Active Directory Users and Computers). |
| **Zoekbasis voor groepen** | De OU waaronder Dispel zoekt naar groepen. | bijv. `OU=Groups,DC=corp,DC=example,DC=com`. Van uw AD-structuur. |
| **Aanmeldattribuut** | Het AD-kenmerk dat gebruikers invoeren als hun gebruikersnaam bij het inloggen. | Kies uit de gevonden kenmerken - meestal `sAMAccountName` of `userPrincipalName`. |
**Geavanceerd** (optioneel - uitvouwen om aan te passen):
| Veld | Wat het is | Waar u het kunt vinden |
| ---------------- | ---------------------------------------------------------------------- | -------------------------------------- |
| **Weergavenaam** | Het kenmerk dat wordt gebruikt voor de weergavenaam van een gebruiker. | Meestal `displayName` of `cn`. |
| **E-mail** | Het kenmerk dat wordt gebruikt voor het e-mailadres van een gebruiker. | Meestal `mail` of `userPrincipalName`. |
***
### 7. Test de verbinding
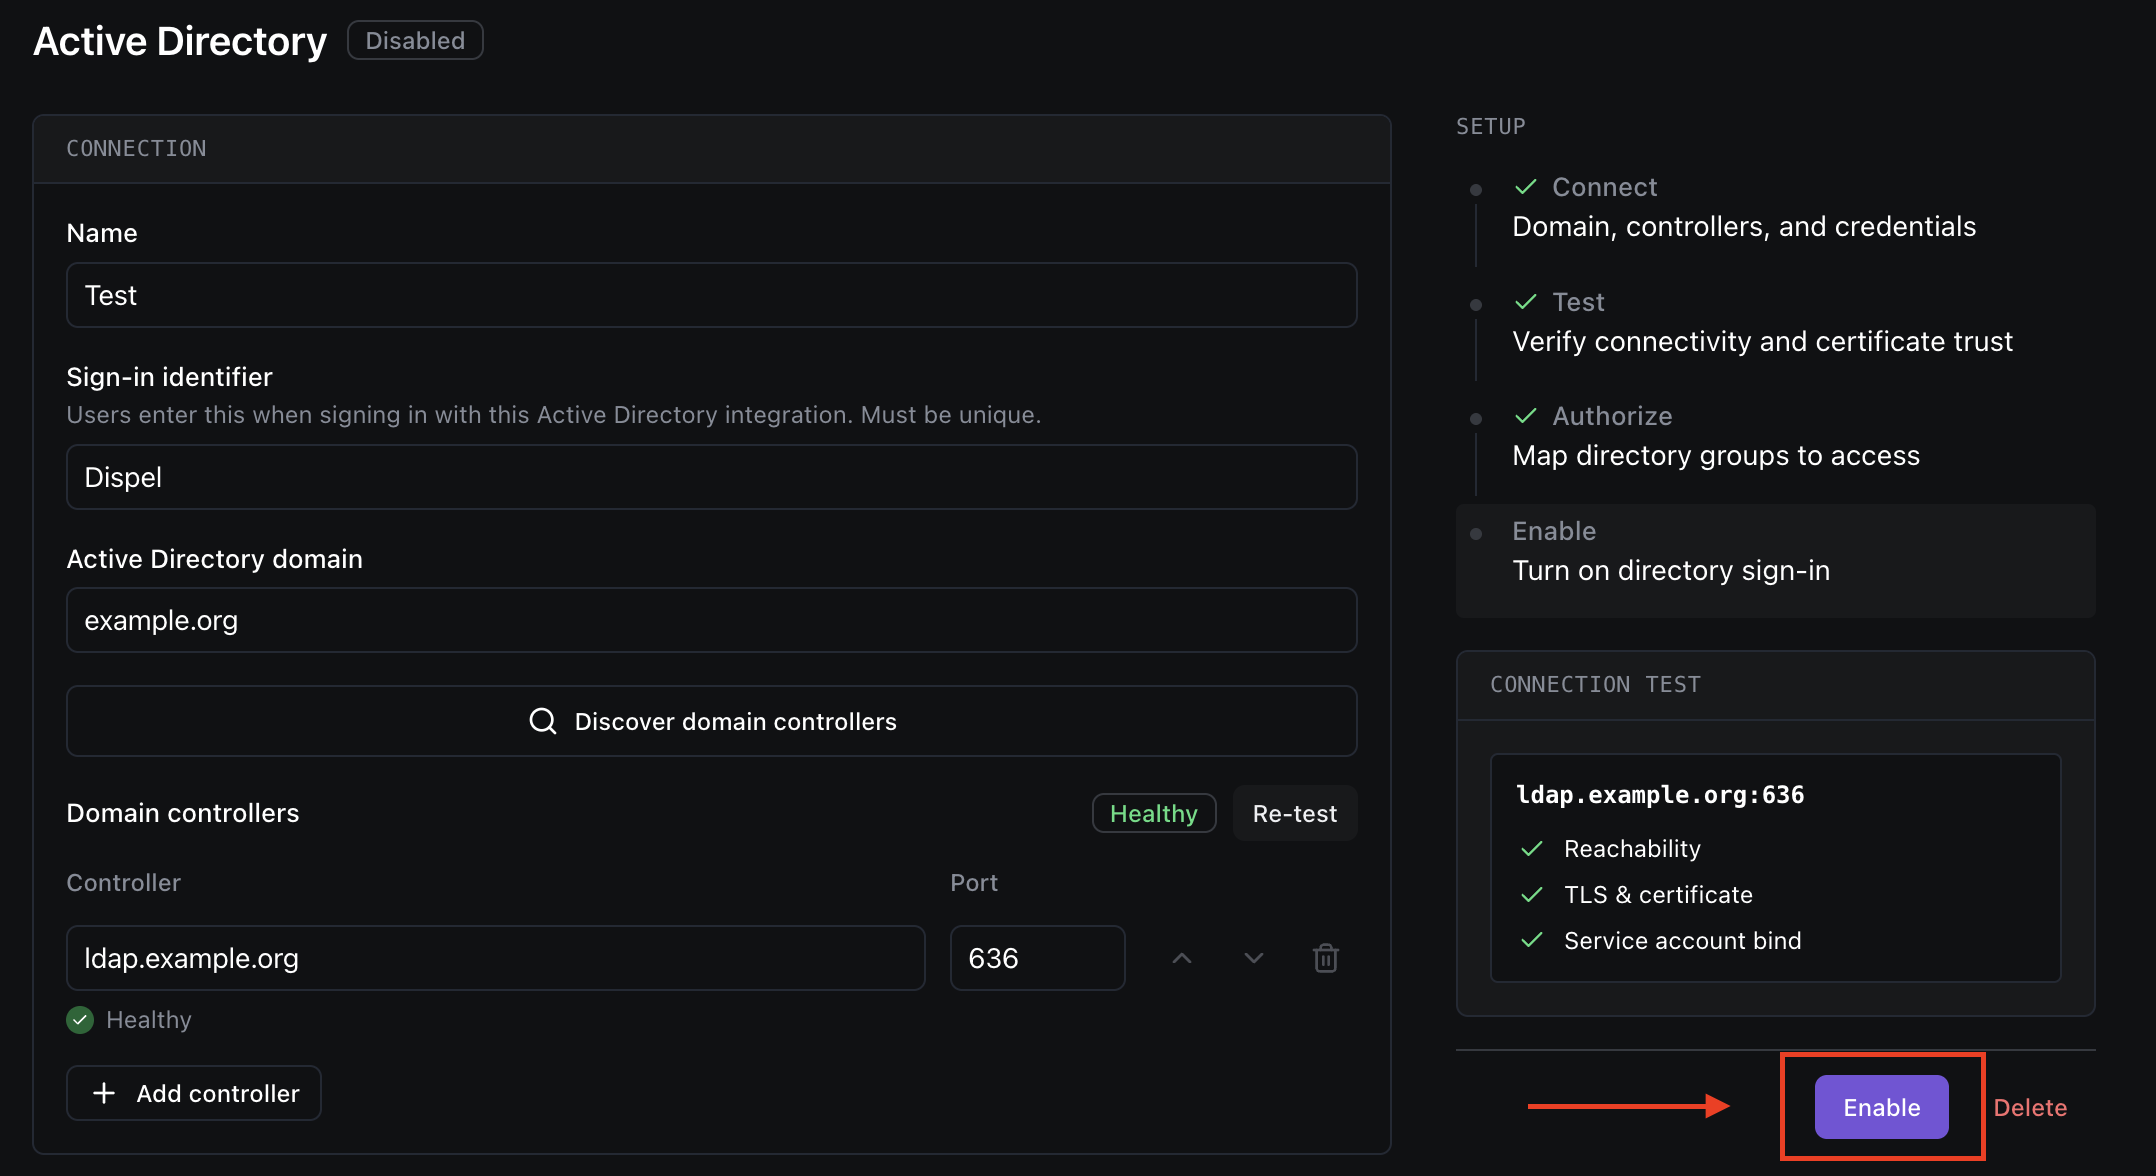
Klik op **Verbinding testen**. Dispel maakt een koppeling met het serviceaccount en controleert elke domeincontroller.
* Een **geslaagd** test ontgrendelt de groepskoppeling en laat u de integratie inschakelen.
* Als een controller **TLS mislukt**, **Koppeling mislukt**, of **Niet bereikbaar**toont, zie [Probleemoplossing](#troubleshooting) hieronder.
> **Opmerking:** Als u later instellingen van de verbinding wijzigt, wordt het vorige testresultaat **Verouderd** - test opnieuw vóór het inschakelen.
***
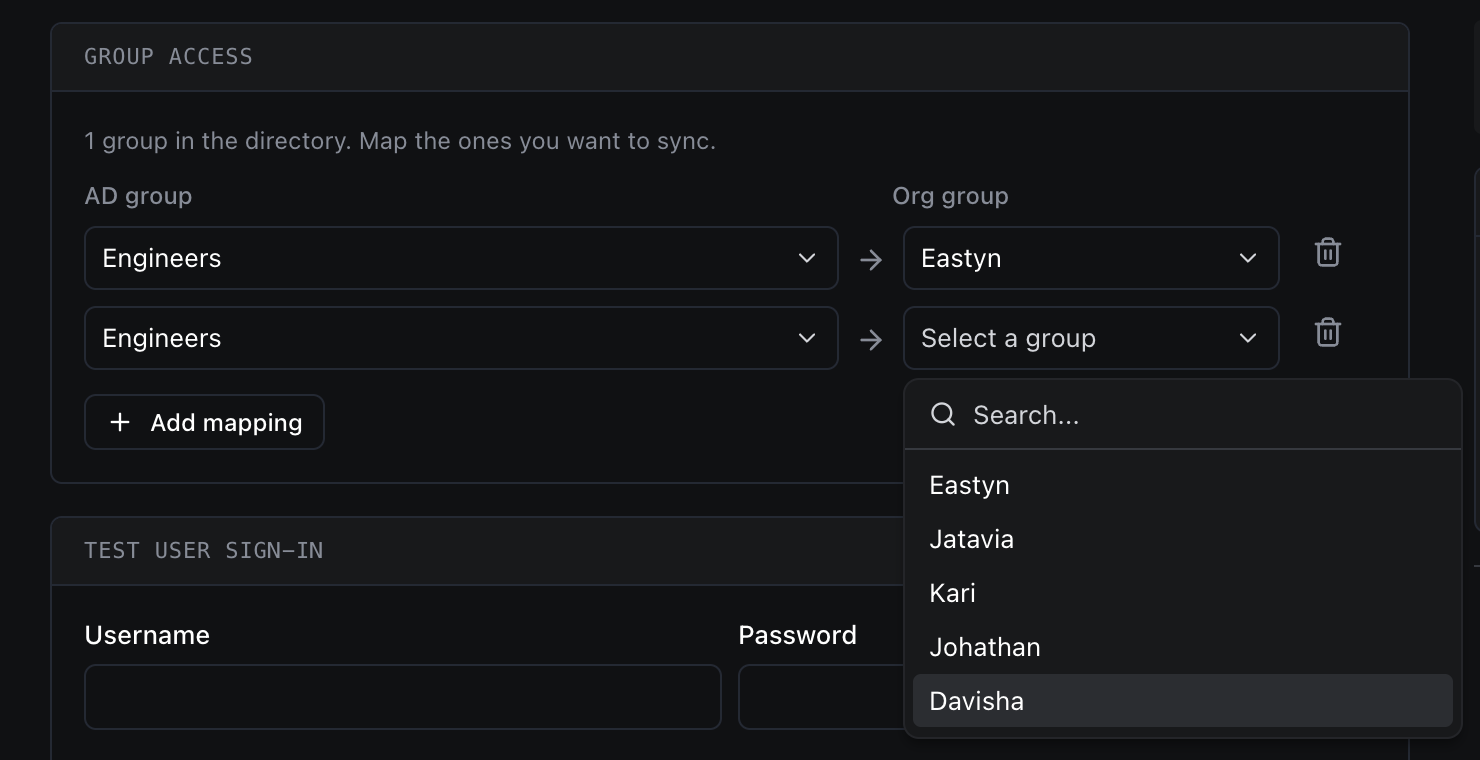
### 8. Koppel AD-groepen aan Dispel-groepen
Onder **Groepstoegang**, koppel elke Active Directory-groep aan de Dispel-groep waarvan deze toegang moet verlenen. **Gebruikers die niet in een gekoppelde groep vallen, kunnen niet inloggen**, dus koppel er ten minste één.
| Kolom | Wat het is | Waar u het kunt vinden |
| -------------------- | -------------------------------------------------------------------------- | -------------------------------------------------------- |
| **AD-groep** | De Active Directory-groep waarvan het lidmaatschap moet worden uitgelezen. | Begin met typen om de groepen in uw directory te zoeken. |
| **Organisatiegroep** | De Dispel-groep waarvan deze leden toegang krijgen. | Kies uit uw bestaande Dispel-groepen. |
Gebruik **Koppeling toevoegen** om meer rijen toe te voegen. Leden worden automatisch gesynchroniseerd: gebruikers die aan een gekoppelde AD-groep worden toegevoegd krijgen toegang, en gebruikers die worden verwijderd verliezen toegang.
***
### 9. (Optioneel) Test een gebruikersaanmelding
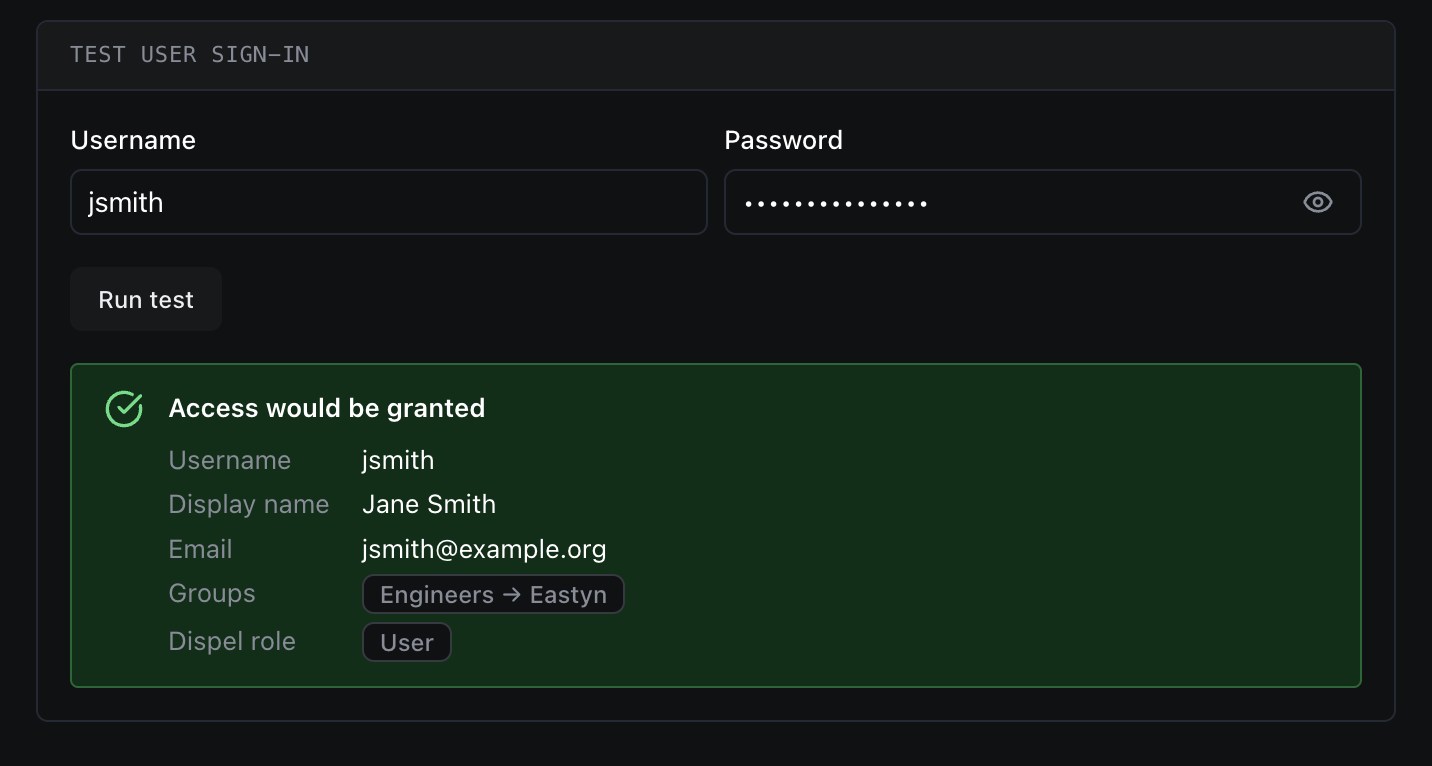
Voordat u inschakelt, kunt u een echte gebruikersaanmelding droogtesten onder **Gebruikersaanmelding testen** om te bevestigen dat ze zouden mogen inloggen en in de juiste groepen terechtkomen.
| Veld | Wat het is | Waar u het kunt vinden |
| ------------------ | --------------------------------------------------- | ------------------------------------------------------------------------------------------------------------- |
| **Gebruikersnaam** | Een echte directorygebruikersnaam om mee te testen. | De inlogwaarde van een willekeurige AD-gebruiker (die overeenkomt met het door u gekozen aanmeldingskenmerk). |
| **Wachtwoord** | Het wachtwoord van die gebruiker. | Het eigen wachtwoord van de gebruiker. Alleen gebruikt voor de test en nooit opgeslagen. |
Klik op **Test uitvoeren** om te zien of toegang zou worden **verleend** of **geweigerd**en welke groepen worden opgelost.
***
### 10. Schakel de integratie in
Wanneer de verbindingstest slaagt en ten minste één groep is gekoppeld, klik op **Inschakelen**. Uw gebruikers kunnen nu inloggen met hun Active Directory-gegevens met behulp van de aanmeldingsidentifier uit Stap 2.
***
### Hoe gebruikers zich aanmelden
Zodra de integratie is ingeschakeld, loggen gebruikers in met hun Active Directory-gegevens in plaats van met een Dispel-wachtwoord:
1. Op het aanmeldscherm van Dispel voert de gebruiker uw **aanmeldingsidentifier**, vervolgens hun **AD-gebruikersnaam en wachtwoord**.
2. Dispel authenticeert de inloggegevens rechtstreeks tegen uw directory — er is geen doorverwijzing naar een externe identiteitsprovider.
3. Bij succes zijn ze aangemeld.
Dispel leest het e-mailadres en de weergavenaam van de gebruiker uit de directory, met behulp van de door u geconfigureerde attributen.
{% hint style="info" %}
**Gebruikers moeten eerst worden uitgenodigd**. Authenticatie tegen AD bevestigt wie een gebruiker is, maar verleent op zichzelf geen toegang. Voor Active Directory worden uitnodigingen automatisch aangemaakt wanneer een gebruiker lid is van een gekoppelde AD-groep — de groepssynchronisatie nodigt hen uit (en trekt toegang in wanneer ze uit de groep worden verwijderd). Een gebruiker die niet in een gekoppelde groep zit, kan niet inloggen.
{% endhint %}
***
### Toegang gesynchroniseerd houden
Zodra de integratie is ingeschakeld, houdt Dispel het lidmaatschap van Dispel-groepen automatisch afgestemd op uw gekoppelde Active Directory-groepen volgens een terugkerend schema - gebruikers die aan een gekoppelde groep worden toegevoegd krijgen toegang, en gebruikers die uit een gekoppelde groep worden verwijderd verliezen toegang zonder handmatige stappen.
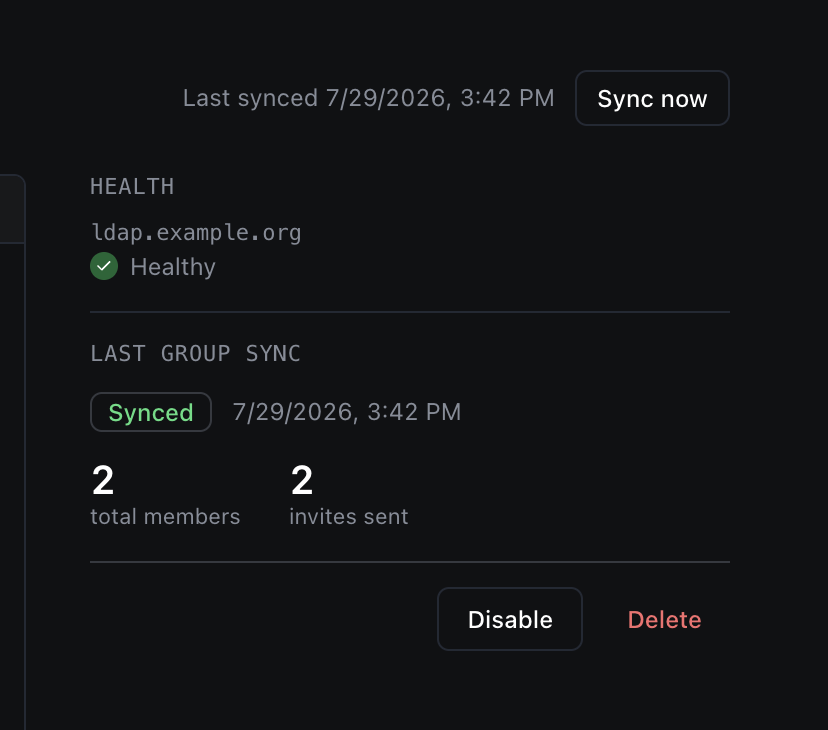
Als u zojuist het lidmaatschap in Active Directory hebt gewijzigd en wilt dat dit meteen wordt doorgevoerd, gebruik dan **Nu synchroniseren**.
* **Nu synchroniseren** verschijnt rechtsboven in de kop van de Active Directory-pagina, en alleen nadat de integratie is **ingeschakeld**.
* Klik erop om onmiddellijk een synchronisatie uit te voeren. Terwijl het bezig is, toont de knop\
**Bezig met synchroniseren…**, en de **Laatst gesynchroniseerd** tijdstempel wordt bijgewerkt wanneer het klaar is.
* U hoeft dit niet routinematig te doen - automatische synchronisaties houden alles vanzelf actueel. Gebruik het wanneer u wilt dat een wijziging wordt toegepast zonder te wachten op de volgende geplande synchronisatie.
***
### De integratie beheren
* **Wijzigingen toepassen**: bewaar bewerkingen aan een bestaande integratie. Het wijzigen van verbindingsinstellingen markeert het testresultaat als verouderd; test opnieuw voordat u erop vertrouwt.
* **Uitschakelen**: stop het inloggen via de directory zonder de configuratie te verwijderen. Lokaal inloggen en break-glass-inloggen blijven beschikbaar; u kunt het op elk moment opnieuw inschakelen.
* **Verwijderen**: verwijder de integratie volledig, inclusief domeincontrollers, certificaatvertrouwen en groepskoppelingen.
***
### Probleemoplossing
| Status / bericht | Wat het meestal betekent | Wat te controleren |
| --------------------------------- | ---------------------------------------------- | ---------------------------------------------------------------------------------------------------------------------- |
| **Niet bereikbaar** | Dispel kan de domeincontroller niet bereiken. | Hostnaam is correct en bereikbaar vanuit Dispel via poort 636. |
| **TLS mislukt** | Het certificaat kon niet worden gevalideerd. | Het juiste CA-certificaat is geüpload (Stap 4) en komt overeen met de certificaten van uw controllers. |
| **Koppeling mislukt** | Het serviceaccount kon niet authenticeren. | De Bind DN/UPN en het wachtwoord zijn correct, de login-/e-mailattributen zijn correct en het account is ingeschakeld. |
| **Een gebruiker wordt geweigerd** | De gebruiker zit niet in een gekoppelde groep. | Bevestig dat deze behoort tot een gekoppelde AD-groep, en dat de groepskoppeling (Stap 8) correct is. |
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.dispel.com/documentation/documentation-nl/beveiligen-en-beheren/identity-providers/active-directory.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.