> For the complete documentation index, see [llms.txt](https://docs.dispel.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.dispel.com/documentation/documentation-pt-br/comece-agora/about-dispel.md).
# Sobre o Dispel
O que é o Dispel Zero Trust Engine, por que o acesso funciona dessa maneira e como uma conexão chega a um dispositivo dentro de uma rede OT.
A Dispel oferece segurança que faz as operações industriais funcionarem mais rápido.
O **Dispel Zero Trust Engine** conecta com segurança pessoas, sistemas e dados operacionais em ambientes OT complexos. Ele substitui as VPNs estáticas, os jump servers e os caminhos de fornecedores não gerenciados dos quais os sites industriais dependem: operadores, OEMs, contratados e engenheiros acessam os sistemas de que precisam por meio de uma conexão intermediada, delimitada a uma janela de tempo e registrada, sem que exista um caminho permanente aberto para a rede OT.
Esta página aborda do que a plataforma é composta e como uma conexão alcança um dispositivo. Para o vocabulário usado ao longo desta documentação, veja [Terminologia principal](/documentation/documentation-pt-br/comece-agora/key-terminology.md).
## Por que o acesso funciona assim
Todo programa de segurança OT atende a três grupos que querem coisas diferentes. A segurança quer os controles mais rígidos. As operações precisam que a produção continue andando. A conformidade precisa provar que os controles funcionam.
Quando as ferramentas não atendem aos três, as pessoas dão um jeito. Um fornecedor pede credenciais compartilhadas a um operador da planta porque fazer login é difícil demais. Um engenheiro fica sem acesso porque o SSO corporativo não alcança o diretório local. Um contratado contorna o caminho aprovado porque a integração leva quatro dias. O programa parece sólido no papel enquanto uma dúzia de túneis privados roda por baixo dele.
A Dispel foi criada para que o caminho seguro também seja o mais rápido. Grande parte do que o restante desta documentação descreve decorre desse objetivo — por que o acesso é concedido por uma janela em vez de ficar permanentemente aberto, por que os fornecedores podem se cadastrar sozinhos, por que o caminho da rede é reconstruído entre as sessões.
## A plataforma
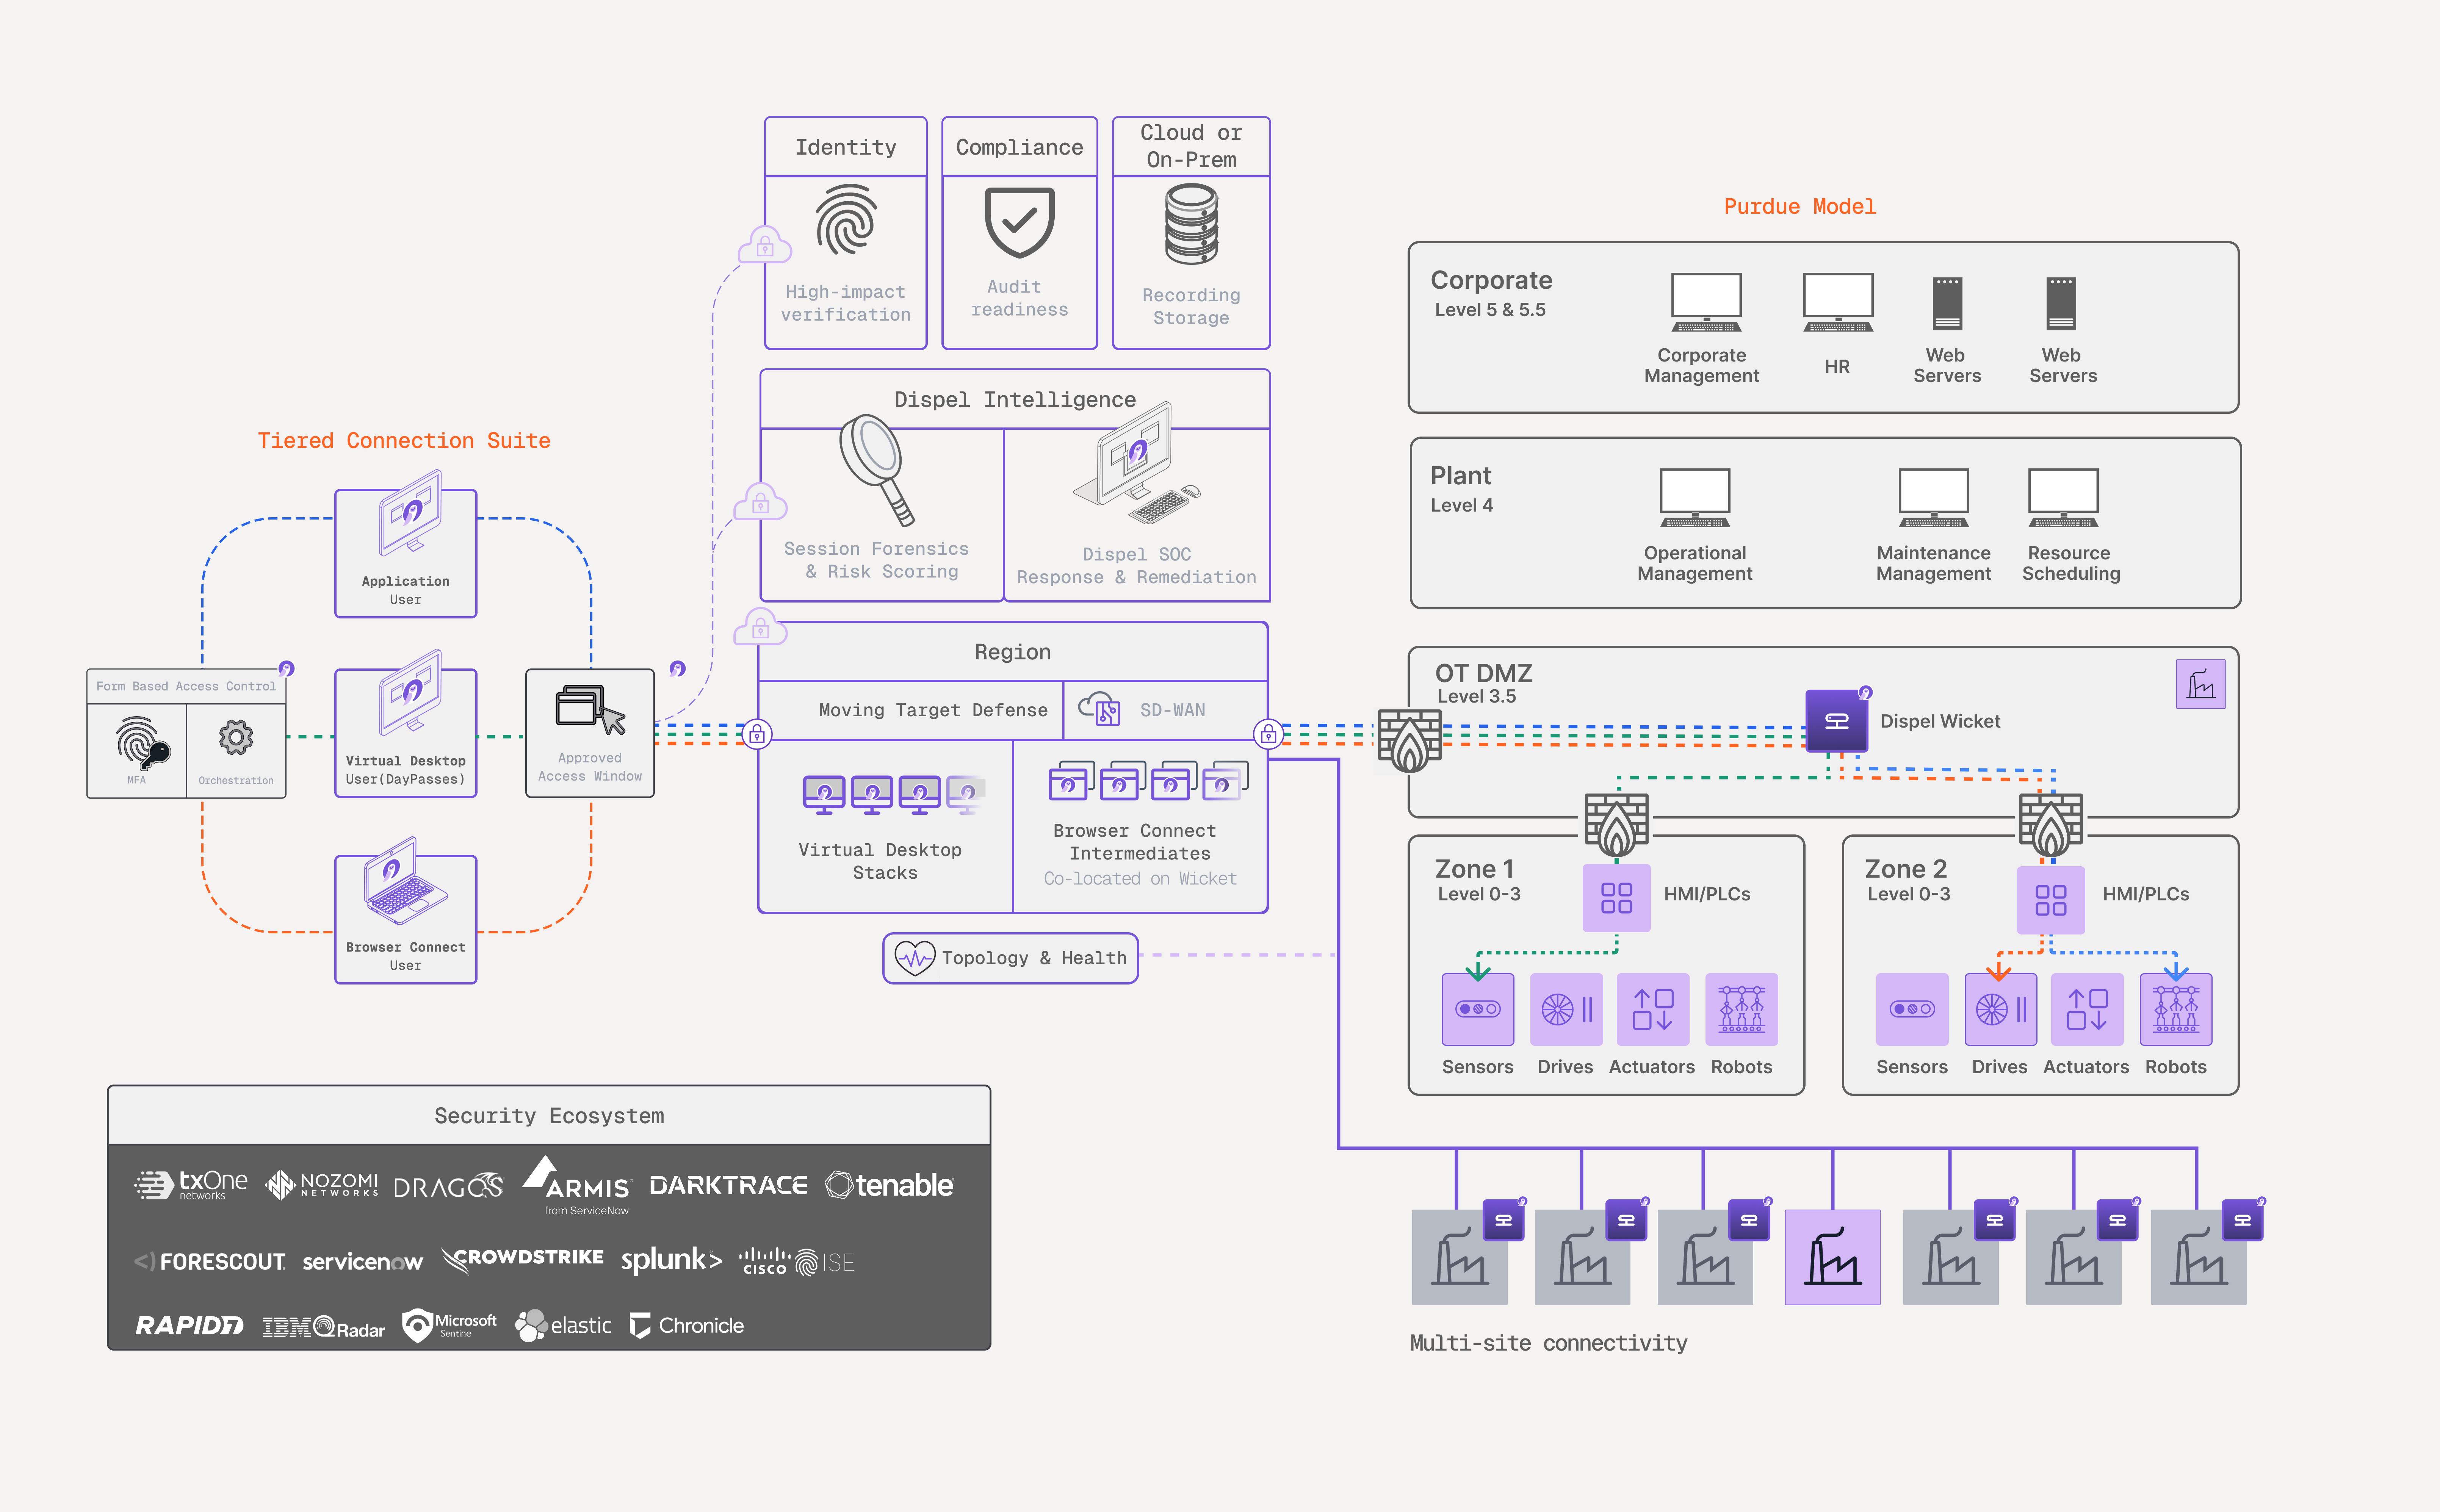
Os usuários se conectam por meio de um **Região**, que intermedia a sessão e a encaminha para um **Wicket** no local. O Wicket fica na borda da DMZ OT e alcança as células onde o equipamento está, de modo que uma conexão chega ao dispositivo sem que a máquina do usuário jamais entre na rede OT.
| Parte da plataforma | O que faz | Onde isso está documentado |
| --------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Tiered Connection Suite** | Combina o método de acesso com o trabalho: Browser Connect sem cliente para sessões rápidas de fornecedores, uma Área de Trabalho Virtual isolada para trabalhos de engenharia e o Dispel Application para ferramentas legadas e proprietárias. | [Métodos de conexão](/documentation/documentation-pt-br/conecte-se-aos-seus-sistemas/connection-methods.md) |
| **Janelas de acesso** | Concedem acesso a uma instalação por um período determinado e um conjunto escolhido de usuários ou grupos, por aprovação ou por solicitação. | [Janelas de acesso](/documentation/documentation-pt-br/conecte-se-aos-seus-sistemas/access-windows.md) |
| **Dispel Intelligence** | Avalia e registra o que acontece dentro de uma sessão — identidade, dispositivo e comportamento — desde o login até a desconexão. | [Forense de sessão](/documentation/documentation-pt-br/monitore-e-investigue/risk-factor-analysis.md), [UEBA](/documentation/documentation-pt-br/monitore-e-investigue/user-and-entity-behavior-analytics.md) |
| **Dispel Compliance** | Avalia a configuração em tempo real da plataforma em relação às bases de referência dos frameworks e gera as evidências enquanto você opera. | [Conformidade](/documentation/documentation-pt-br/proteja-e-governe/overview.md) |
| **Dispel Identity** | Estabelece quem está se conectando antes que o acesso comece, em vez de confiar apenas na credencial. | [Dispel Identity](/documentation/documentation-pt-br/proteja-e-governe/dispel-identity.md) |
| **Topologia** | Uma visão ao vivo de todas as regiões, instalações, Wickets e dispositivos, com a integridade do caminho. | [Topologia](/documentation/documentation-pt-br/monitore-e-investigue/topology.md) |
A plataforma é interoperável com os sistemas OT existentes em todos os mais de 65.000 protocolos TCP/IP, incluindo SSH, RDP e VNC. Ambientes proprietários como Rockwell FactoryTalk, Siemens TIA Portal e Mitsubishi GX Works exigem um tradutor. Os sinais de risco de sessão e de ativos são trocados com as ferramentas de segurança OT que você já utiliza — entre elas Nozomi Networks, Dragos, Armis, Forescout e TXOne Networks. Veja [Integrações](/documentation/documentation-pt-br/integre-e-administre/integrations.md).
## Como seu ambiente é organizado
Sua organização se estrutura em camadas, e o mesmo nível de camadas define funções e permissões.
| Camada | O que é |
| --------------------- | --------------------------------------------------------------------------------------------------------------------------- |
| **Região** | Uma rede de acesso remoto hospedada pela Dispel para uma área geográfica, mantida separada de todas as outras Regiões. |
| **Instalação** | Um site dentro de uma Região — uma planta, subestação ou segmento de rede — junto com os dispositivos que você alcança ali. |
| **Wicket** | O appliance de hardware ou software no local que vincula uma instalação à sua Região. |
| **Dispositivo final** | O ativo OT em que você trabalha, acessado de dentro da instalação à qual ele pertence. |
Para saber como uma implantação é construída e o que cada componente faz, veja [Infraestrutura de implantação](/documentation/documentation-pt-br/construa-seu-ambiente/infrastructure/deployment-infrastructure.md).
## Como uma conexão alcança um dispositivo
1. **Entrar** em [app.dispel.com](https://app.dispel.com). É aqui que você solicita acesso, inicia conexões e — se administrar a organização — a gerencia.
2. **Mantenha uma janela de acesso.** Uma [janela de acesso ativa](/documentation/documentation-pt-br/conecte-se-aos-seus-sistemas/access-windows.md) cobre uma instalação, um período de tempo e um conjunto de usuários ou grupos. Sem uma para a instalação, nenhum método de conexão alcança um dispositivo lá.
3. **Inicie um método de conexão.** Reserve um [Área de Trabalho Virtual](/documentation/documentation-pt-br/conecte-se-aos-seus-sistemas/connection-methods/virtual-desktops.md), abra uma [Browser Connect](/documentation/documentation-pt-br/conecte-se-aos-seus-sistemas/connection-methods/browser-connect.md) sessão ou conecte-se por meio do [Dispel Application](/documentation/documentation-pt-br/conecte-se-aos-seus-sistemas/connection-methods/dispel-application.md). Cada um roteia você pela Região.
4. **Acesse o dispositivo.** O tráfego é retransmitido da Região através do Wicket até o dispositivo. Quais dispositivos você alcança, por quais portas e protocolos, vem de [regras de acesso (ACLs)](/documentation/documentation-pt-br/construa-seu-ambiente/infrastructure/device-management/device-access-acls.md).
5. **O acesso termina com a janela.** Quando a janela de acesso se fecha, ela deixa de conceder acesso àquela instalação, independentemente do método de conexão usado. Uma Área de Trabalho Virtual também é destruída quando você termina de usá-la.
## O que a Dispel provisiona e o que você registra
A rede em que uma Região opera é construída pela infraestrutura da Dispel como parte da sua implantação. Um administrador da organização pode adicionar uma Região depois, pelo aplicativo, nomeando-a e escolhendo um local de hospedagem; ela fica em estado de construção até que a rede esteja pronta. Tudo dentro de uma Região — instalações, Wickets, dispositivos e usuários — sua equipe registra e gerencia.
## Próximos passos
* [Introdução ao Dispel](/documentation/documentation-pt-br/comece-agora/getting-started-with-dispel.md) — configure sua organização e faça uma primeira conexão.
* [Terminologia principal](/documentation/documentation-pt-br/comece-agora/key-terminology.md) — definições dos termos nesta página.
* [Janelas de acesso](/documentation/documentation-pt-br/conecte-se-aos-seus-sistemas/access-windows.md) — conceda e solicite acesso com prazo determinado.
* [Métodos de conexão](/documentation/documentation-pt-br/conecte-se-aos-seus-sistemas/connection-methods.md) — escolha entre Áreas de Trabalho Virtuais, Browser Connect e o Dispel Application.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.dispel.com/documentation/documentation-pt-br/comece-agora/about-dispel.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.